

Trasporti, logistica, energia, acqua, servizi pubblici: sono le infrastrutture su cui poggia la vita quotidiana di milioni di persone. Per chi le gestisce, un fermo operativo non è un inconveniente ma un evento con conseguenze a catena, su persone e merci, che si misurano in ore. Ed è esattamente per questo che sono diventate un bersaglio privilegiato: chi attacca un servizio essenziale sa che la pressione a ripristinare è immediata e che la finestra per trattare è strettissima.
I rilevamenti più recenti sugli incidenti gravi in Italia indicano per trasporti e logistica una delle crescite più rapide tra tutti i settori, alimentata anche dalle tensioni geopolitiche e dall’attivismo digitale che prende di mira le infrastrutture visibili. È un cambio di scenario che molti operatori non hanno ancora tradotto in pratica, perché la cultura di questi settori è storicamente orientata alla sicurezza fisica e alla disponibilità degli impianti, molto meno al governo di chi accede ai sistemi che li controllano.
Resilienza significa restare operativi sotto attacco
La misura della resilienza non è evitare ogni incidente, che è un obiettivo irrealistico, ma continuare a funzionare quando un incidente avviene e ripristinare in fretta. È una differenza di prospettiva che cambia le priorità: non si investe solo per impedire l’ingresso, si investe per limitare quello che un attaccante può fare una volta dentro e per ridurre il tempo necessario a chiuderlo fuori.
In questa prospettiva la governance dell’identità ha un peso che spesso sorprende. La maggior parte degli attacchi che arrivano a fermare un servizio non sfrutta una vulnerabilità esotica nei sistemi di controllo: entra con una credenziale legittima, ottenuta con il phishing o comprata, e si muove per giorni come un utente autorizzato. Quanto lontano riesce ad arrivare dipende da quanto era ampio il perimetro che quella credenziale apriva, e quanto in fretta viene fermato dipende dalla capacità di revocare un accesso in minuti invece che in giorni.
Le quattro leve che contano per la continuità
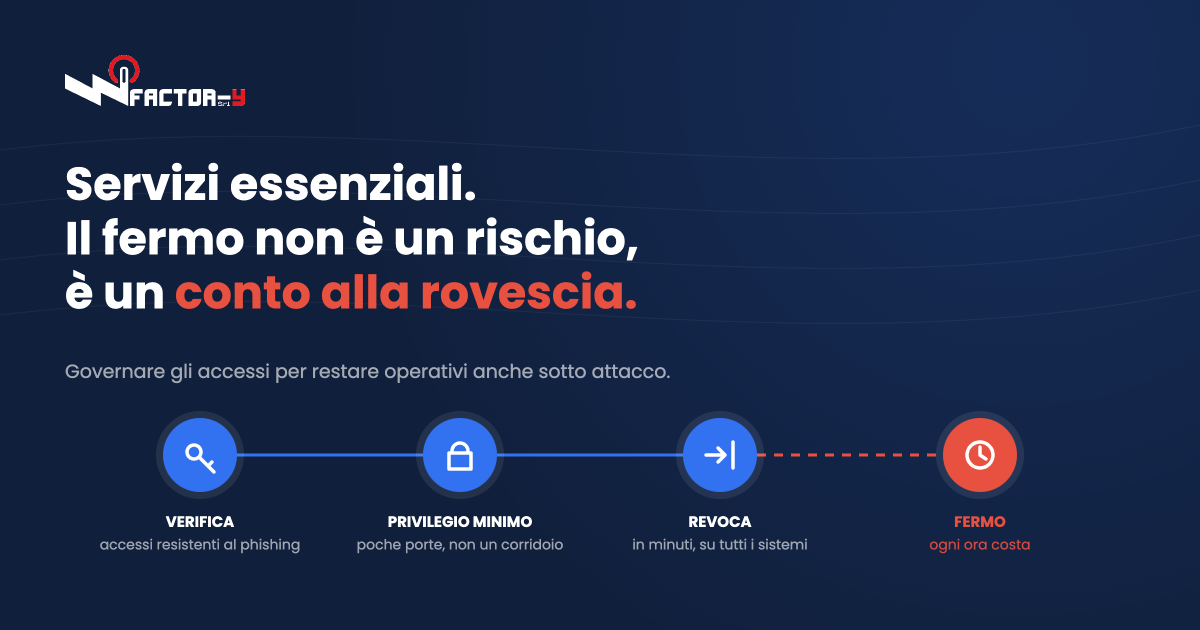
Ridotto all’essenziale, il contributo della governance dell’identità alla continuità operativa si concentra su quattro leve, che valgono per un operatore ferroviario come per una multiutility o per un’amministrazione che eroga servizi ai cittadini.
- Autenticazione resistente al phishing per tutti gli accessi critici, con priorità assoluta a quelli remoti e a quelli dei fornitori di manutenzione, perché sono la via d’ingresso più usata.
- Privilegio minimo applicato in modo dimostrabile, così che una credenziale compromessa apra poche porte e non un corridoio verso i sistemi che reggono il servizio.
- De-provisioning rapido, per chiudere all’istante un accesso sospetto, scaduto o non più necessario, su tutti i sistemi collegati e non uno alla volta.
- Tracciabilità completa, per ricostruire chi ha fatto cosa e rispondere agli obblighi di notifica nei tempi previsti, senza ricostruzioni manuali.
La terza leva è quella che fa la differenza quando l’incidente è in corso. In molte organizzazioni la revoca di un accesso è ancora un’attività manuale che qualcuno deve eseguire su sistemi diversi, in momenti diversi: nel tempo che passa, l’attaccante continua a muoversi. Una revoca che si propaga automaticamente a tutti i sistemi è, nella pratica, una misura di contenimento.
Tre situazioni ricorrenti negli operatori di servizi essenziali
La prima riguarda gli accessi remoti dei fornitori di manutenzione. Impianti, segnalamento, sistemi di controllo, flotte: ciascuno ha un fornitore che interviene a distanza, con una via d’accesso stabile creata anni fa e mai rivista. In un inventario serio è l’area con il maggior numero di sorprese, e in un attacco è spesso il primo anello che cede.
La seconda riguarda le utenze condivise nelle sale di controllo e nei turni. Un account comune usato da tutto il turno risolve un problema pratico e ne crea uno di attribuzione: in caso di incidente è impossibile ricostruire chi ha fatto cosa, e in sede di notifica all’autorità questa lacuna pesa. Dove non è possibile eliminarle subito, le utenze condivise vanno almeno attribuite a un responsabile e limitate nei privilegi.
La terza riguarda la stratificazione. Questi operatori hanno sistemi con cicli di vita molto lunghi, personale che ruota tra sedi e impianti, convenzioni con enti e appaltatori. Ogni passaggio aggiunge permessi e quasi nessuno ne toglie, e dopo qualche anno la mappa degli accessi non riflette più chi fa cosa. È il privilege creep, visto dal lato di chi non può permettersi di scoprirlo durante un incidente.
Cosa chiede NIS2 ai soggetti essenziali, ora che le verifiche sono iniziate
NIS2 colloca trasporti, energia, acqua e buona parte della pubblica amministrazione tra i settori ad alta criticità, e molti di questi operatori sono classificati come soggetti essenziali, cioè nella fascia con gli obblighi più stringenti e le sanzioni più alte. Il D.Lgs. 138/2024 chiede misure di sicurezza di base operative con evidenze documentali, e il controllo degli accessi è tra queste.
Sul calendario vale una precisazione. Il 31 ottobre 2026 non era una scadenza oltre la quale si diventa conformi, ma la data da cui l’Agenzia per la Cybersicurezza Nazionale può avviare le verifiche ispettive sui soggetti già iscritti in elenco. Siamo quindi entrati nella fase del controllo: le misure devono essere in esercizio e dimostrabili, non pianificate. A questo si aggiungono gli obblighi di notifica degli incidenti, già operativi, con tempi che si misurano in ore e che richiedono di sapere rapidamente cosa è successo e attraverso quale accesso.
C’è infine la responsabilità del vertice. Il decreto attribuisce agli organi di amministrazione e direttivi una responsabilità diretta e non delegabile sulle misure di gestione del rischio. Per una direzione generale o per il consiglio di una società di servizi pubblici questo porta il tema degli accessi fuori dal reparto IT e dentro le decisioni di governo.
Sicurezza e conformità nello stesso movimento
Il punto a favore degli operatori di servizi essenziali è che le quattro leve della continuità e le evidenze che NIS2 richiede coincidono. Con Okta questi principi trovano attuazione su un perimetro unico: autenticazione moderna e resistente al phishing nel Workforce Identity Cloud, gestione del ciclo di vita e dei privilegi con Okta Identity Governance.
Il Lifecycle Management collega le utenze alle fonti autorevoli, il sistema del personale e il registro dei contratti con fornitori e appaltatori, così che una cessazione o la fine di un contratto revochi gli accessi lo stesso giorno e su tutti i sistemi. Le Access Requests con approvazione e scadenza governano gli accessi remoti dei manutentori, che si chiudono da soli invece di sopravvivere all’intervento. Le campagne di Access Certification producono, a ogni ciclo, l’evidenza delle decisioni prese e di chi le ha prese. L’audit trail nativo è ciò che consente, in caso di incidente, di ricostruire l’accaduto nei tempi che la notifica richiede.
Da dove iniziare, in pratica
Il primo passo è l’inventario degli accessi remoti: quali fornitori entrano, su quali sistemi, con quali credenziali, attraverso quale canale e con quale responsabile interno. È l’esercizio che restituisce il quadro più utile con il minor sforzo, perché è anche l’area con il rischio più alto.
Il secondo è la ricognizione delle utenze condivise nelle sale di controllo e nei turni, con l’obiettivo di attribuire a ciascuna un responsabile. Il terzo è una prova di revoca: scegliere un’utenza di test e misurare quanto tempo serve, oggi, per chiuderla su tutti i sistemi. Il quarto è la verifica dei tempi di ricostruzione: simulare una richiesta di notifica e misurare in quante ore l’organizzazione è in grado di dire chi ha avuto accesso a cosa.
Questi quattro passi non risolvono il problema, ma dicono con precisione quanto è grande e quanto è esposto il servizio. Ed è l’informazione che serve per decidere le priorità.
Domande frequenti
Quali operatori rientrano tra i soggetti essenziali NIS2
In base al settore e alla dimensione, rientrano tra gli altri gli operatori di trasporto aereo, ferroviario, marittimo e su strada, le aziende dell’energia e dell’acqua, e una parte della pubblica amministrazione. La classificazione precisa dipende dall’iscrizione in elenco presso l’Agenzia per la Cybersicurezza Nazionale.
Cosa è cambiato dopo il 31 ottobre 2026
Per i soggetti già iscritti in elenco è finita la fase di adeguamento ed è iniziata quella del controllo: l’Agenzia può avviare le verifiche ispettive e le misure di base devono essere operative e dimostrabili con evidenze. Chi viene iscritto nel corso del 2026 ha un termine posticipato.
Perché la governance dell’identità è una misura di continuità operativa
Perché la maggior parte degli attacchi che fermano un servizio entra con una credenziale legittima. Limitare ciò che quella credenziale può raggiungere e poterla revocare in minuti su tutti i sistemi riduce sia la probabilità del fermo sia la sua durata.
Come si gestiscono gli accessi remoti dei fornitori di manutenzione
Con accessi nominali, non condivisi, concessi tramite richiesta approvata e dotati di una scadenza allineata alla durata dell’intervento o del contratto, con autenticazione resistente al phishing e registrazione delle sessioni dove il contesto lo richiede.
Gli obblighi di notifica degli incidenti riguardano anche gli accessi
Sì, indirettamente. Per notificare un incidente nei tempi previsti bisogna sapere cosa è successo, attraverso quale accesso e con quale estensione. Senza una tracciabilità centralizzata degli accessi, la ricostruzione richiede giorni e la notifica arriva incompleta.
In sintesi
Per chi gestisce un servizio essenziale la resilienza non è un obiettivo astratto: è la capacità di restare in funzione anche sotto attacco e di ripristinare in fretta. Poiché la maggior parte degli attacchi parte da un accesso, governare le identità, con autenticazione resistente al phishing, privilegio minimo, revoca immediata e tracciabilità, è una delle leve più dirette per proteggere la continuità. E per i soggetti NIS2, ora che le verifiche sono iniziate, è anche buona parte delle evidenze che l’Agenzia può chiedere.
Se gestite un servizio essenziale, in Factor-y, primo partner Okta in Italia, mettiamo a disposizione un assessment di 30 minuti, gratuito, mirato sul vostro contesto: accessi remoti dei fornitori, utenze condivise, tempi di revoca e di ricostruzione, con le priorità per la fase di verifica.


