

Sia NIS2 sia DORA poggiano su un principio che cambia il modo di lavorare dei team IT e compliance: la conformità non è uno stato che si dichiara, è qualcosa che si dimostra. Il D.Lgs. 138/2024 chiede ai soggetti in perimetro misure di sicurezza di base operative con evidenze documentali. Il regolamento DORA, pienamente applicabile dal 17 gennaio 2025, impone alle entità finanziarie una gestione del rischio ICT strutturata e documentata. In entrambi i casi la parola che conta è la stessa: evidenza.
Per la governance degli accessi questo si traduce in un esercizio molto concreto. Un auditor chiede di provare chi ha accesso a un sistema critico, chi ha approvato quell’accesso e quando è stato verificato l’ultima volta. La differenza tra un’organizzazione preparata e una impreparata non sta nell’avere quelle informazioni, ma nel tempo e nel modo in cui riesce a produrle.
Essere conformi e poterlo dimostrare sono due cose diverse
Nella maggior parte delle aziende i controlli sugli accessi esistono. Ci sono le policy, ci sono le approvazioni, c’è un processo di richiesta. Il problema emerge quando quelle attività devono diventare un documento: le approvazioni sono sparse tra ticket, email e memoria delle persone, le revisioni sono state fatte ma non registrate, i sistemi che custodiscono i dati sono tre o quattro e non parlano tra loro.
Il risultato è una ricostruzione manuale sotto pressione, nei giorni che precedono la verifica. È un lavoro che assorbe le persone più esperte del team, produce un risultato parziale e, soprattutto, non è ripetibile: l’anno successivo si ricomincia da capo. La conformità costruita così resta fragile anche quando l’esito dell’audit è positivo.
Le cinque evidenze che un audit chiede
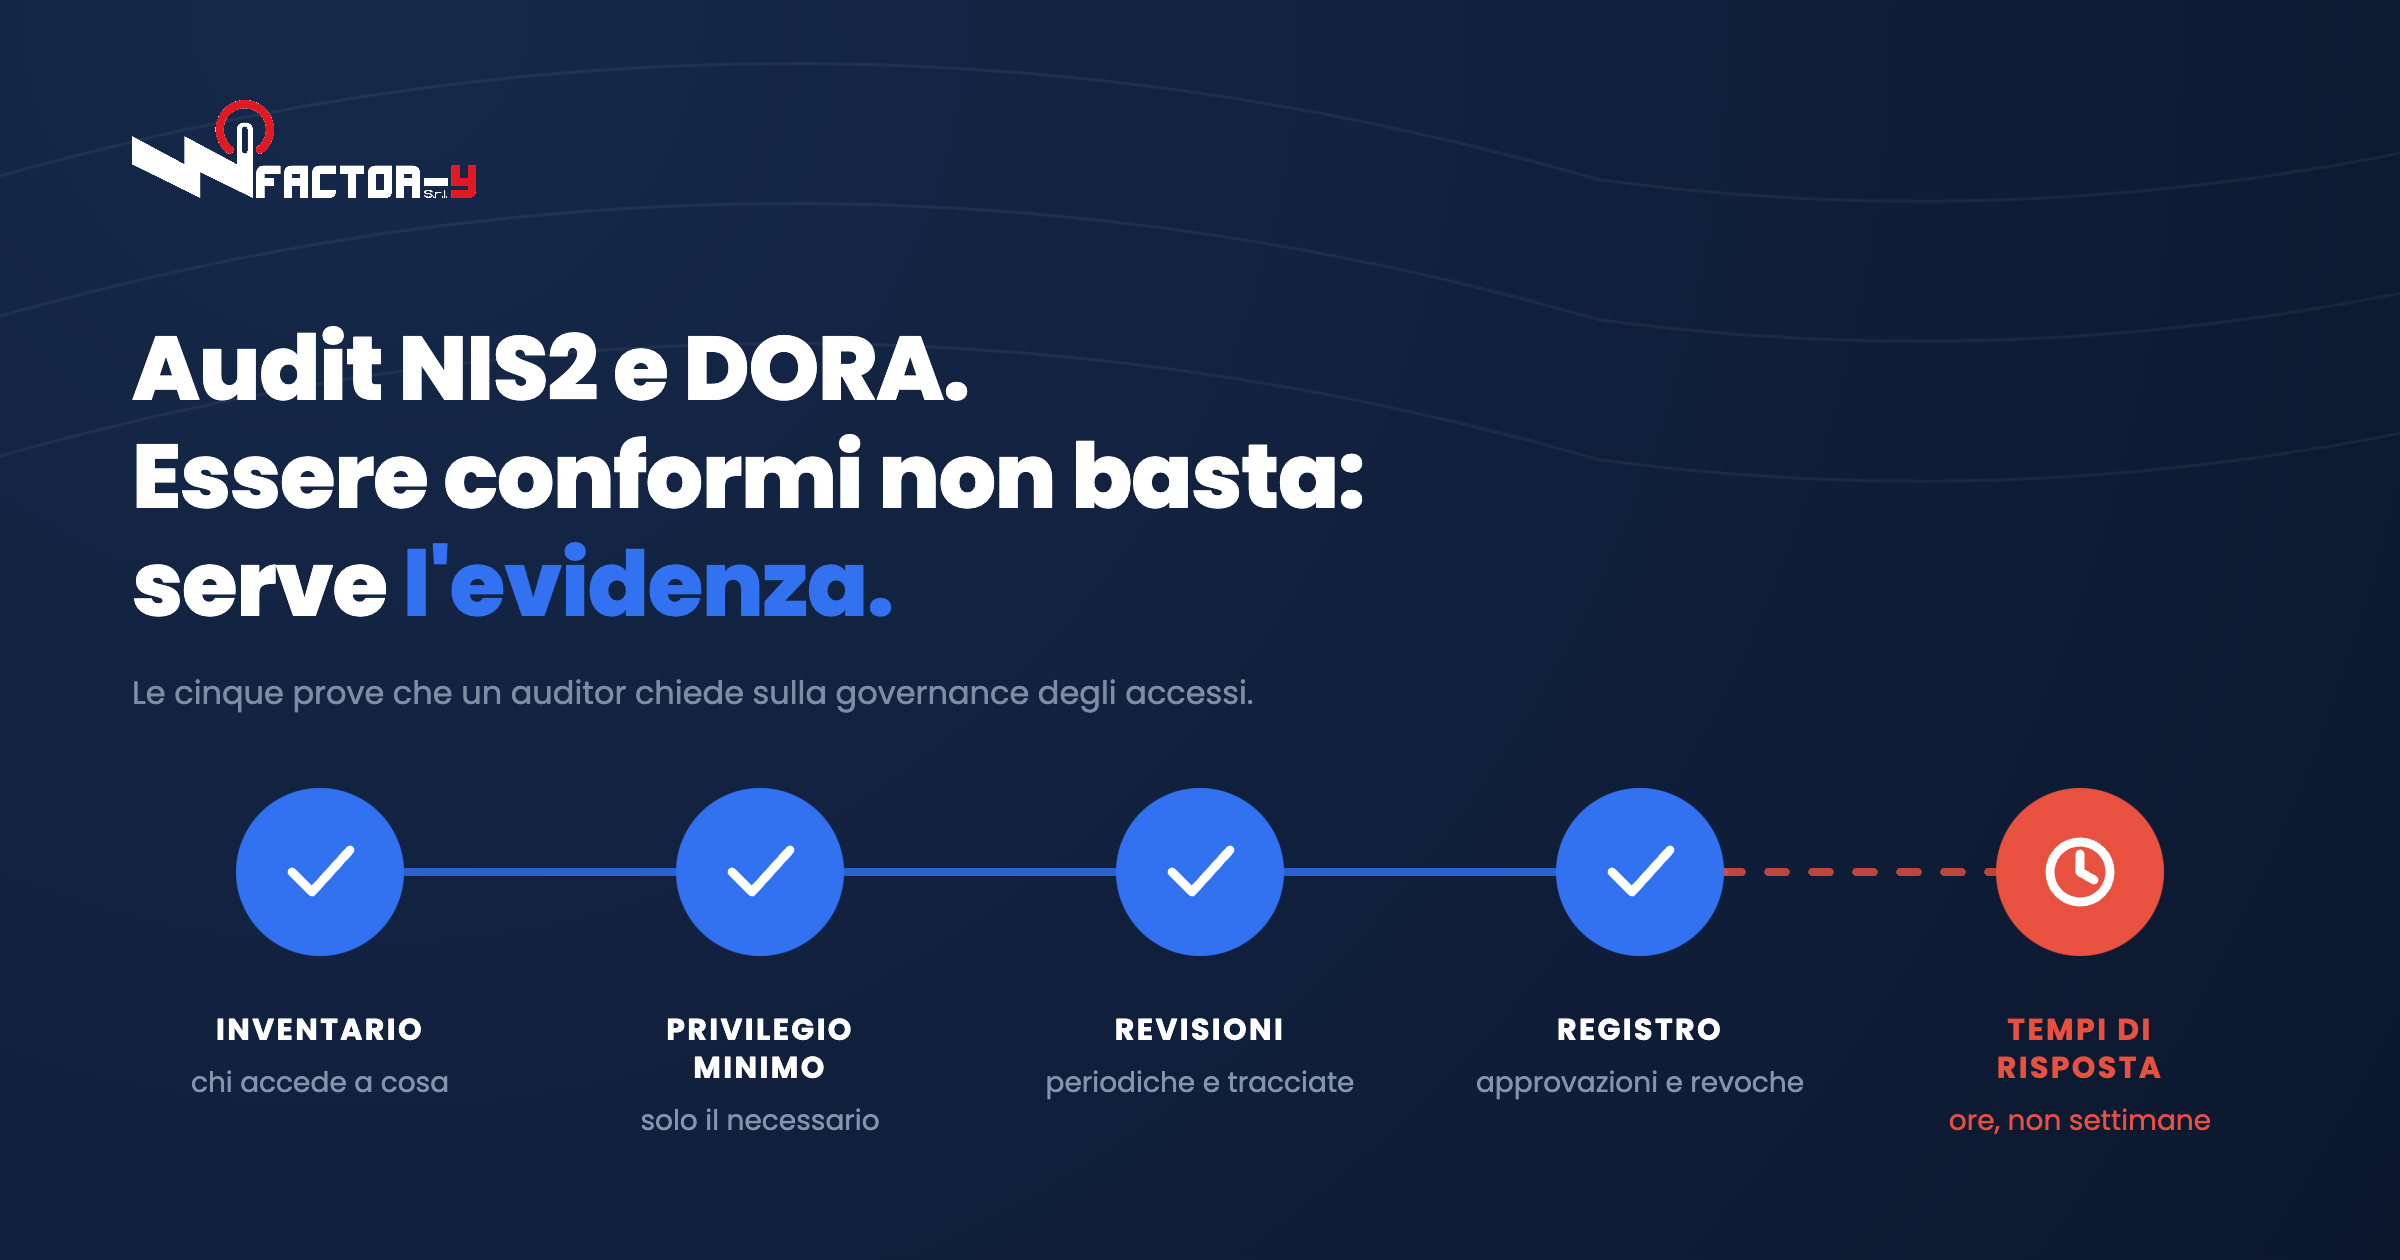
Al netto delle differenze tra i due impianti normativi, le domande che arrivano sul controllo degli accessi sono sempre le stesse cinque.
- Un inventario aggiornato delle identità con accesso alle risorse critiche, umane e non umane, ciascuna con un titolare identificato.
- La prova che i privilegi rispettano il principio del privilegio minimo, e non solo la sua enunciazione in una policy.
- Evidenza di revisioni periodiche degli accessi, con l’esito documentato per ciascuna decisione.
- Un registro tracciabile delle assegnazioni, delle approvazioni e delle revoche, con data e responsabile.
- Tempi di risposta rapidi, senza riconciliazioni manuali tra sistemi diversi.
Le prime quattro riguardano la sostanza del controllo. La quinta riguarda la sua gestibilità, ed è quella che in un audit fa la differenza percepita: un’organizzazione che produce le evidenze in poche ore comunica controllo, una che impiega settimane comunica il contrario, indipendentemente dalla qualità dei controlli sottostanti.
Dove si inceppa la raccolta delle evidenze
Il primo punto critico è la frammentazione delle fonti. Identità, applicazioni, richieste di accesso e sistemi di ticketing vivono spesso su piattaforme diverse, ciascuna con la propria logica di esportazione. Ricostruire il percorso di un singolo accesso significa attraversare tre o quattro strumenti e sperare che i riferimenti coincidano.
Il secondo è la revisione degli accessi affidata a fogli di calcolo. L’esportazione parte via email verso i responsabili, che rispondono in tempi diversi, in formati diversi e talvolta non rispondono affatto. Anche quando la revisione viene completata, la revoca effettiva dei permessi resta un’attività manuale separata, e il collegamento tra la decisione e la sua esecuzione va ricostruito a mano.
Il terzo riguarda le terze parti. Consulenti, fornitori e system integrator ricevono accessi per la durata di un progetto, ma il progetto ha una data ufficiale e una data reale. Per DORA il tema è esplicito: la gestione del rischio derivante da fornitori terzi di servizi ICT è uno dei pilastri del regolamento, e le entità finanziarie devono mantenere un registro delle informazioni sugli accordi con questi fornitori. Un accesso di terza parte non tracciato è una lacuna che si vede immediatamente.
Cosa cambia il 31 ottobre 2026 per i soggetti NIS2
Sulla scadenza vale una precisazione che spesso sfugge. Il 31 ottobre 2026 non è il giorno in cui si diventa conformi: è il giorno da cui l’Agenzia per la Cybersicurezza Nazionale può avviare le verifiche ispettive. Finisce la fase in cui le organizzazioni vengono accompagnate nell’adeguamento e inizia quella del controllo.
Per i soggetti già iscritti in elenco, le misure di sicurezza di base devono essere operative, con evidenze documentali, entro quella data. Chi viene iscritto nel corso del 2026 ha un termine posticipato. Va aggiunto un punto che riguarda i vertici aziendali: il decreto italiano attribuisce agli organi di amministrazione una responsabilità diretta e non delegabile sulle misure di gestione del rischio. La delega operativa resta possibile, la responsabilità no. È il motivo per cui il tema esce dal perimetro IT ed entra nelle discussioni di consiglio.
Cosa chiede DORA, un anno dopo
DORA è applicabile dal 17 gennaio 2025 e si articola su più pilastri: gestione del rischio ICT, segnalazione degli incidenti, test di resilienza operativa digitale, gestione del rischio derivante da terze parti e condivisione delle informazioni. La governance degli accessi non è un capitolo a sé, ma attraversa quasi tutti questi pilastri.
Nella gestione del rischio ICT rientrano le politiche di controllo degli accessi e la loro verifica periodica. Nella gestione delle terze parti rientra la capacità di sapere quali fornitori accedono a quali sistemi e con quali privilegi. Nei test di resilienza rientra la capacità di ricostruire cosa è successo, e quindi la disponibilità di un audit trail affidabile. Il punto pratico è che una sola disciplina, la governance dell’identità, produce evidenze utili in più direzioni contemporaneamente.
Un aspetto meno noto riguarda i fornitori ICT che servono entità finanziarie. Anche loro, indirettamente, si trovano a dover dimostrare di avere il controllo dei propri accessi, perché le entità vigilate trasferiscono i requisiti nei contratti di servizio. Per molte aziende del settore tecnologico questo è il primo momento in cui la governance degli accessi diventa un requisito commerciale, non solo interno.
Come la certificazione degli accessi produce evidenza
La risposta operativa è la certificazione periodica degli accessi. Con Okta Identity Governance le campagne di Access Certification possono essere pianificate su base ricorrente oppure attivate in risposta a eventi specifici, come un cambio di ruolo o l’ingresso di un fornitore. I responsabili o i titolari delle applicazioni ricevono la propria lista, confermano o revocano, e la remediation può essere automatica: un accesso revocato viene effettivamente rimosso, senza un passaggio manuale separato.
La differenza rispetto al foglio di calcolo non è solo di comodità. Ogni decisione resta registrata con il suo autore e la sua data, e i report si esportano in formati che gli auditor accettano. Poiché il dato vive nella stessa piattaforma che gestisce l’identità, non esiste il problema della riconciliazione tra sistemi: l’inventario, i privilegi, le approvazioni e le revoche sono la stessa fonte.
Attorno alla certificazione lavorano altre due capacità. L’Entitlement Management applica il privilegio minimo in modo dimostrabile, legando i permessi ai ruoli invece che alle richieste individuali. Le Access Requests con approvazione e scadenza governano gli accessi temporanei di fornitori e consulenti, che scadono da soli invece di sopravvivere al progetto.
Da dove iniziare, in pratica
Non serve un progetto formale per fare i primi passi verso una postura audit-ready. Il primo è stabilire quali sono i sistemi critici e limitare l’esercizio a quelli: tentare di coprire tutto in un colpo solo è il modo più sicuro per non finire. Il secondo è assegnare un titolare a ogni applicazione critica, perché senza un responsabile identificato nessuna campagna di revisione produce decisioni.
Il terzo passo è una revisione pilota su un perimetro ristretto, con l’obiettivo di misurare i tempi reali del processo e la percentuale di accessi revocati. Il quarto è la scelta di una cadenza sostenibile e il suo rispetto: una revisione trimestrale davvero eseguita vale più di una annuale continuamente rinviata.
Questi quattro passi non risolvono il problema, ma dicono con precisione quanto è grande e quanto costa chiuderlo. Ed è l’informazione che serve per decidere quanto investire.
Domande frequenti
Qual è la differenza tra conformità ed evidenza
La conformità è l’esistenza effettiva dei controlli richiesti. L’evidenza è la capacità di dimostrarli a un terzo, con documenti tracciabili e verificabili. Un’organizzazione può essere conforme e non avere evidenze, e in sede di verifica questa situazione viene trattata come una non conformità.
Che cos’è una campagna di access certification
È una revisione strutturata e ricorrente in cui i responsabili di reparto o i titolari delle applicazioni passano in rassegna chi ha accesso a cosa e decidono se confermare o revocare ciascun permesso, lasciando traccia della decisione e del suo autore.
Ogni quanto vanno riviste le autorizzazioni di accesso
Non esiste una frequenza unica imposta dalle norme. La prassi consolidata prevede una cadenza almeno semestrale per i sistemi critici e una revisione puntuale a ogni cambio di ruolo o cessazione. Ciò che conta, in sede di verifica, è che la cadenza dichiarata sia effettivamente rispettata.
DORA riguarda anche i fornitori tecnologici
DORA si applica direttamente alle entità finanziarie e, attraverso il quadro di sorveglianza, ai fornitori terzi di servizi ICT considerati critici. Gli altri fornitori ne sono toccati per via contrattuale, perché le entità vigilate trasferiscono i requisiti nei contratti di servizio.
NIS2 e DORA richiedono le stesse evidenze
Gli impianti sono distinti, ma sul controllo degli accessi le richieste convergono: inventario, privilegio minimo, revisioni periodiche, tracciabilità delle decisioni. Un’organizzazione che soddisfa uno dei due si trova già molto avanti sull’altro.
In sintesi
La governance degli accessi è il punto in cui la conformità smette di essere una dichiarazione e diventa un documento. Costruirla bene ha un effetto doppio: riduce la superficie d’attacco più sfruttata e produce, come conseguenza naturale del processo, le evidenze che NIS2 e DORA richiedono. Il costo di arrivarci prima è sempre inferiore al costo di ricostruire tutto sotto la pressione di una verifica.
Per capire a che punto è la vostra organizzazione, in Factor-y, primo partner Okta in Italia, mettiamo a disposizione un assessment di 30 minuti, gratuito: una fotografia delle evidenze che avete già e di quelle che mancano, in vista delle verifiche NIS2 e DORA.


