

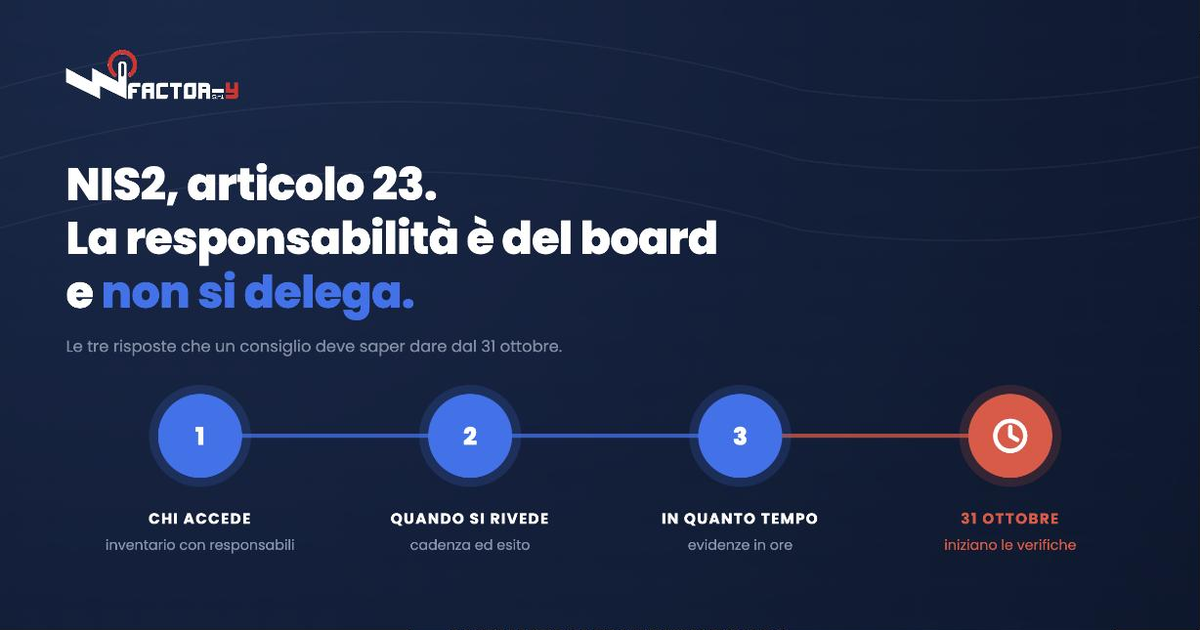
NIS2 e responsabilità del board: perché la governance dell’identità è un dovere del vertice

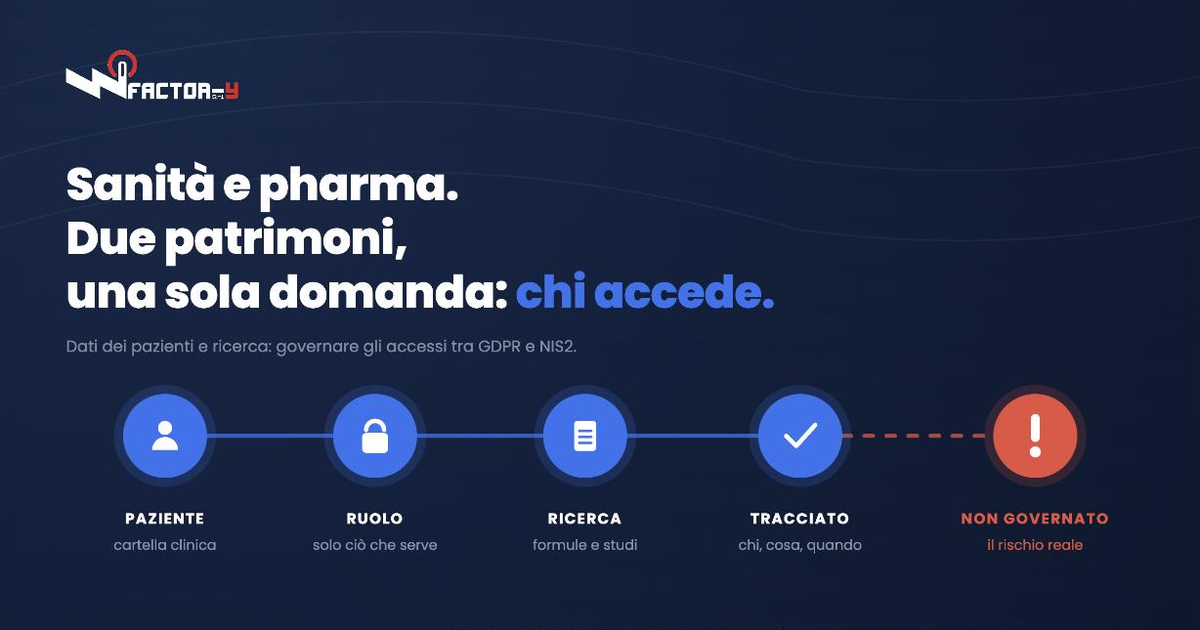
Sanità e pharma: governance degli accessi tra dati clinici e proprietà intellettuale
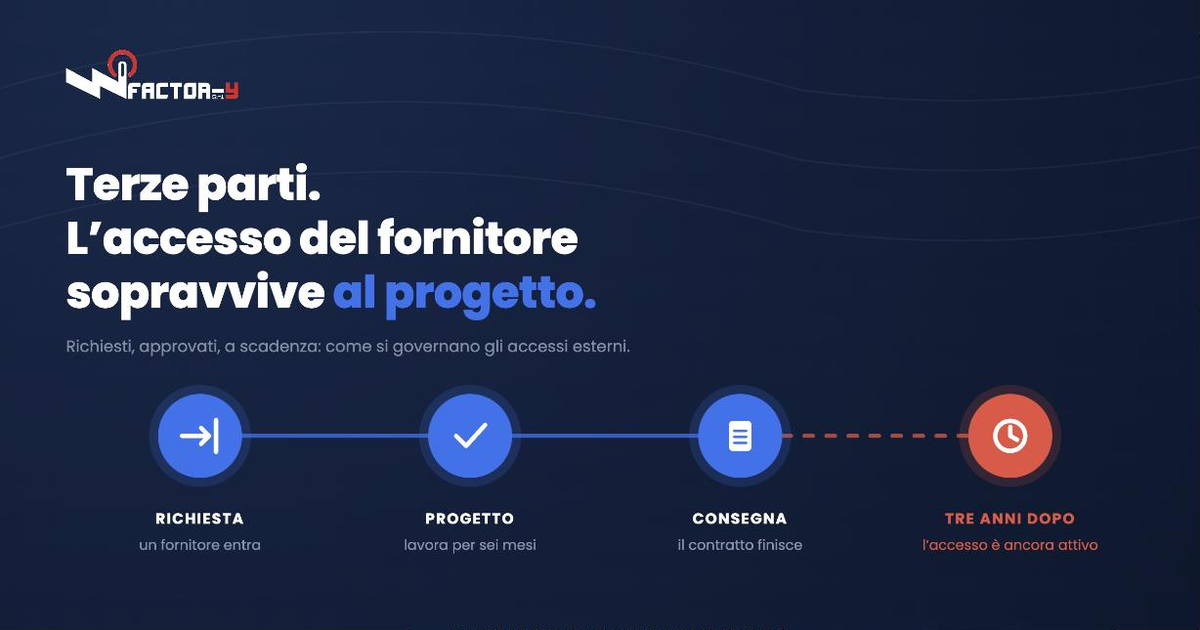
Identità delle terze parti: come governare gli accessi di fornitori, consulenti e MSP
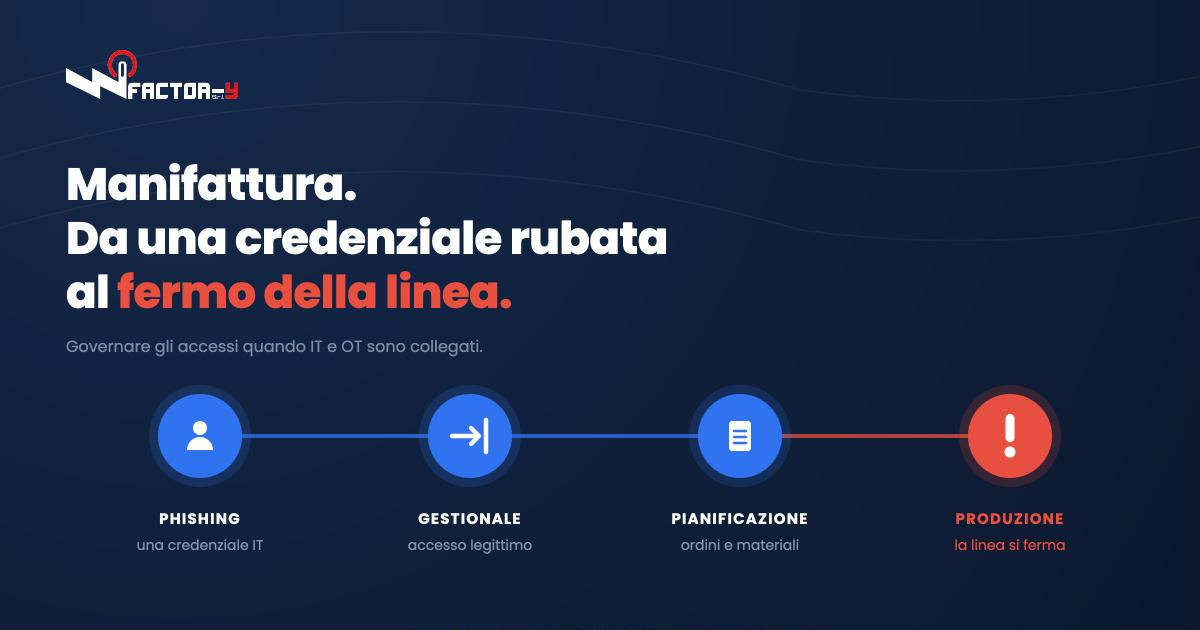
Sicurezza dell’identità nel manifatturiero: dal furto di credenziali al fermo produttivo
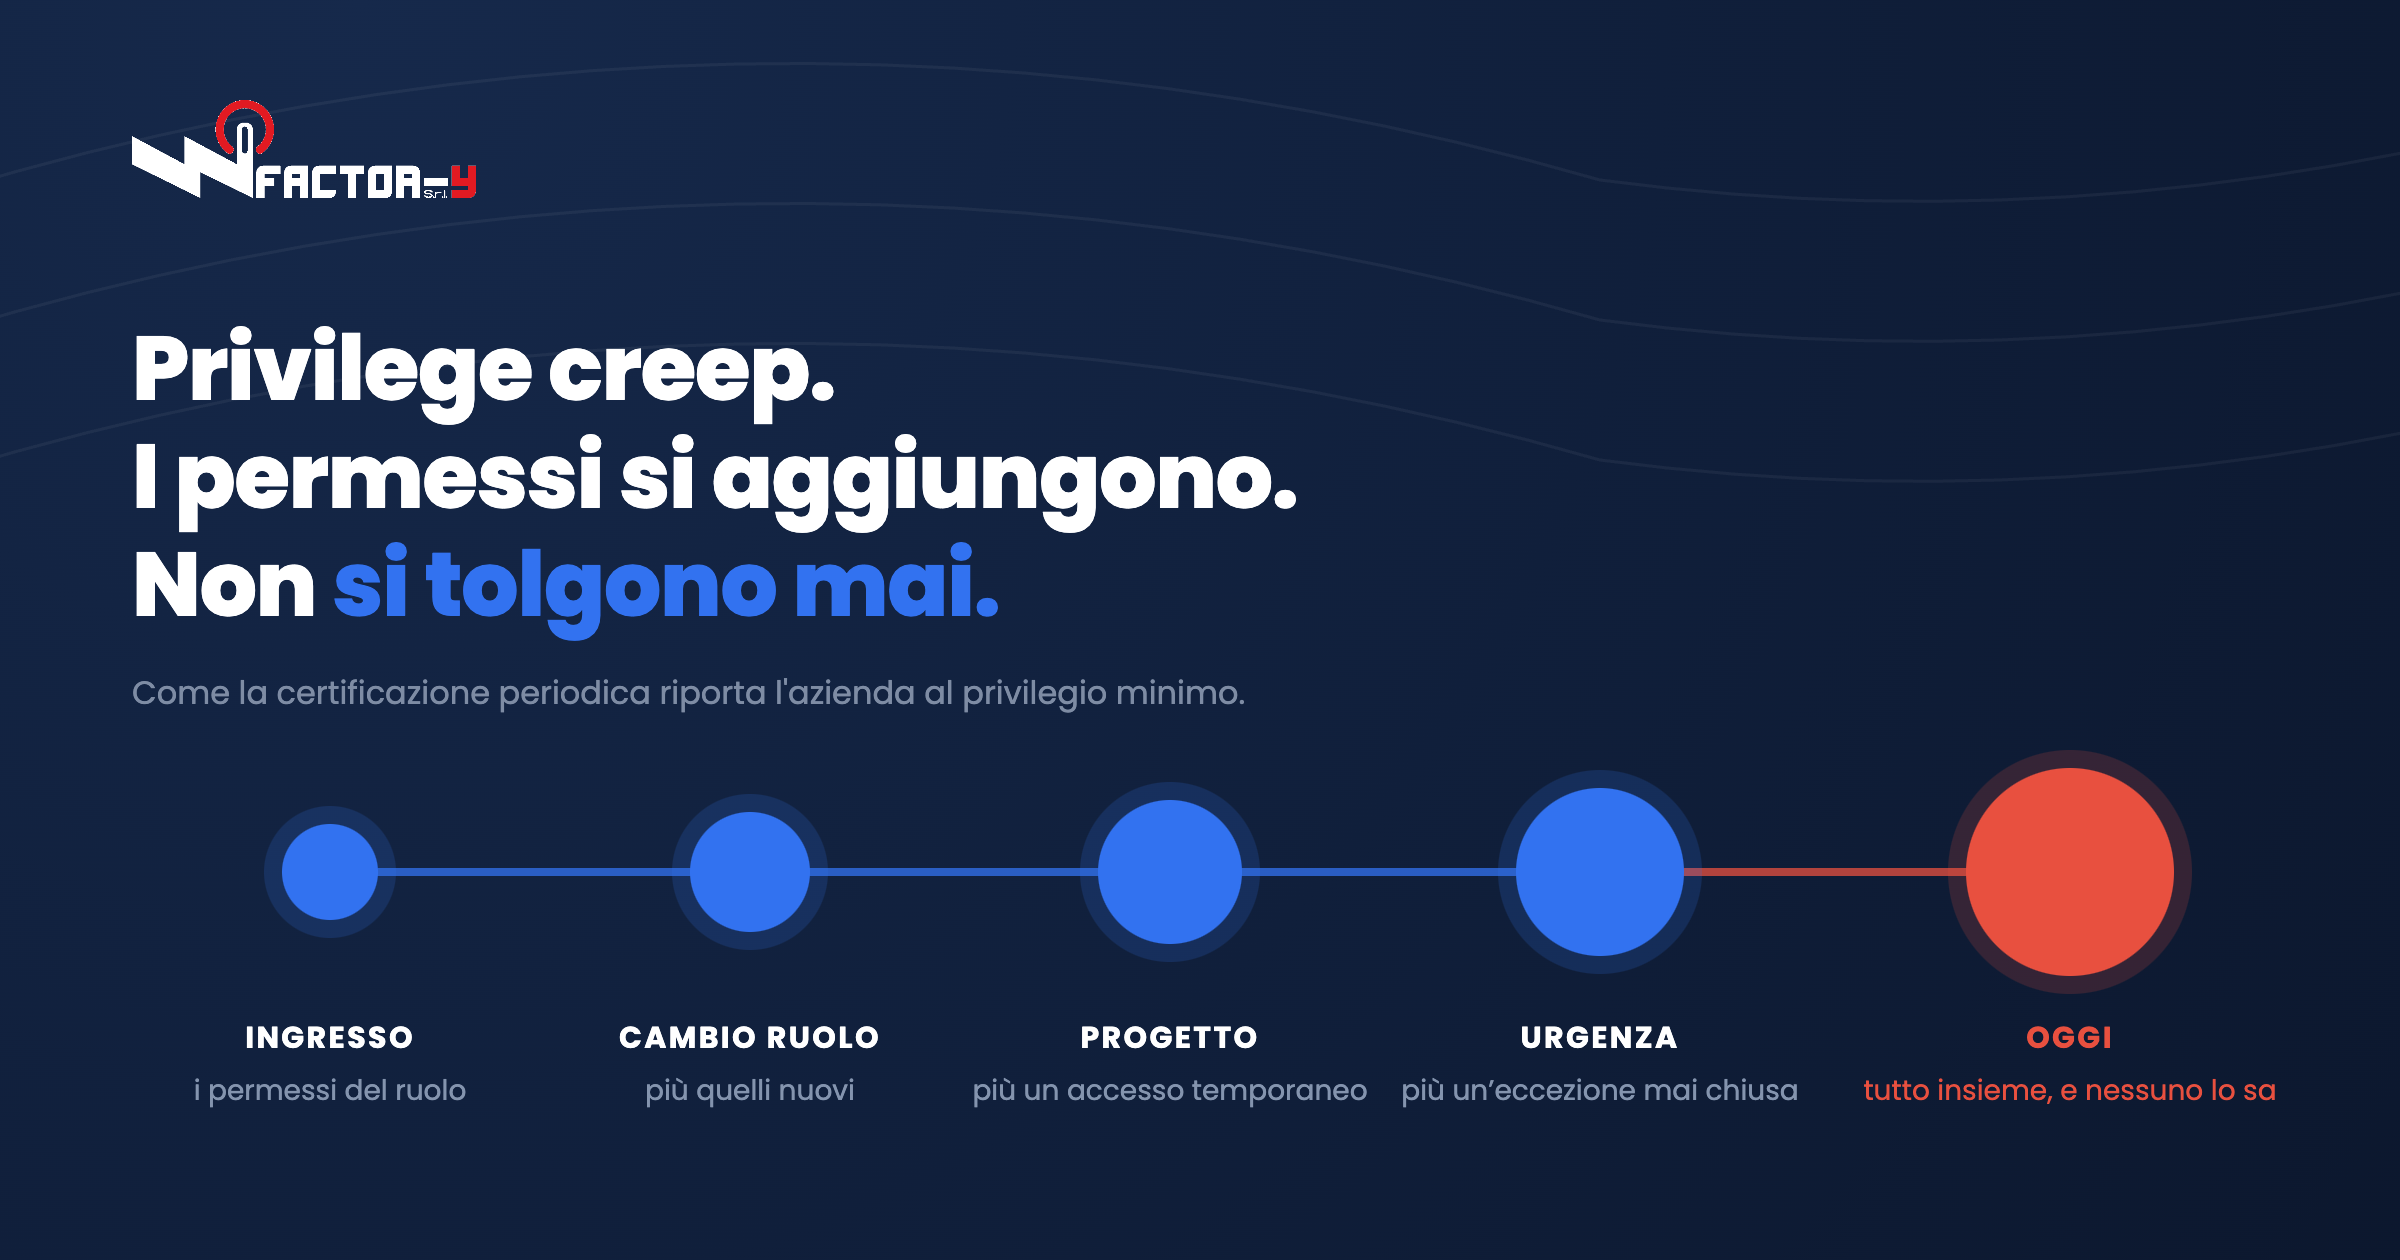
Privilege creep: perché i permessi si accumulano e come riportare l’azienda al privilegio minimo
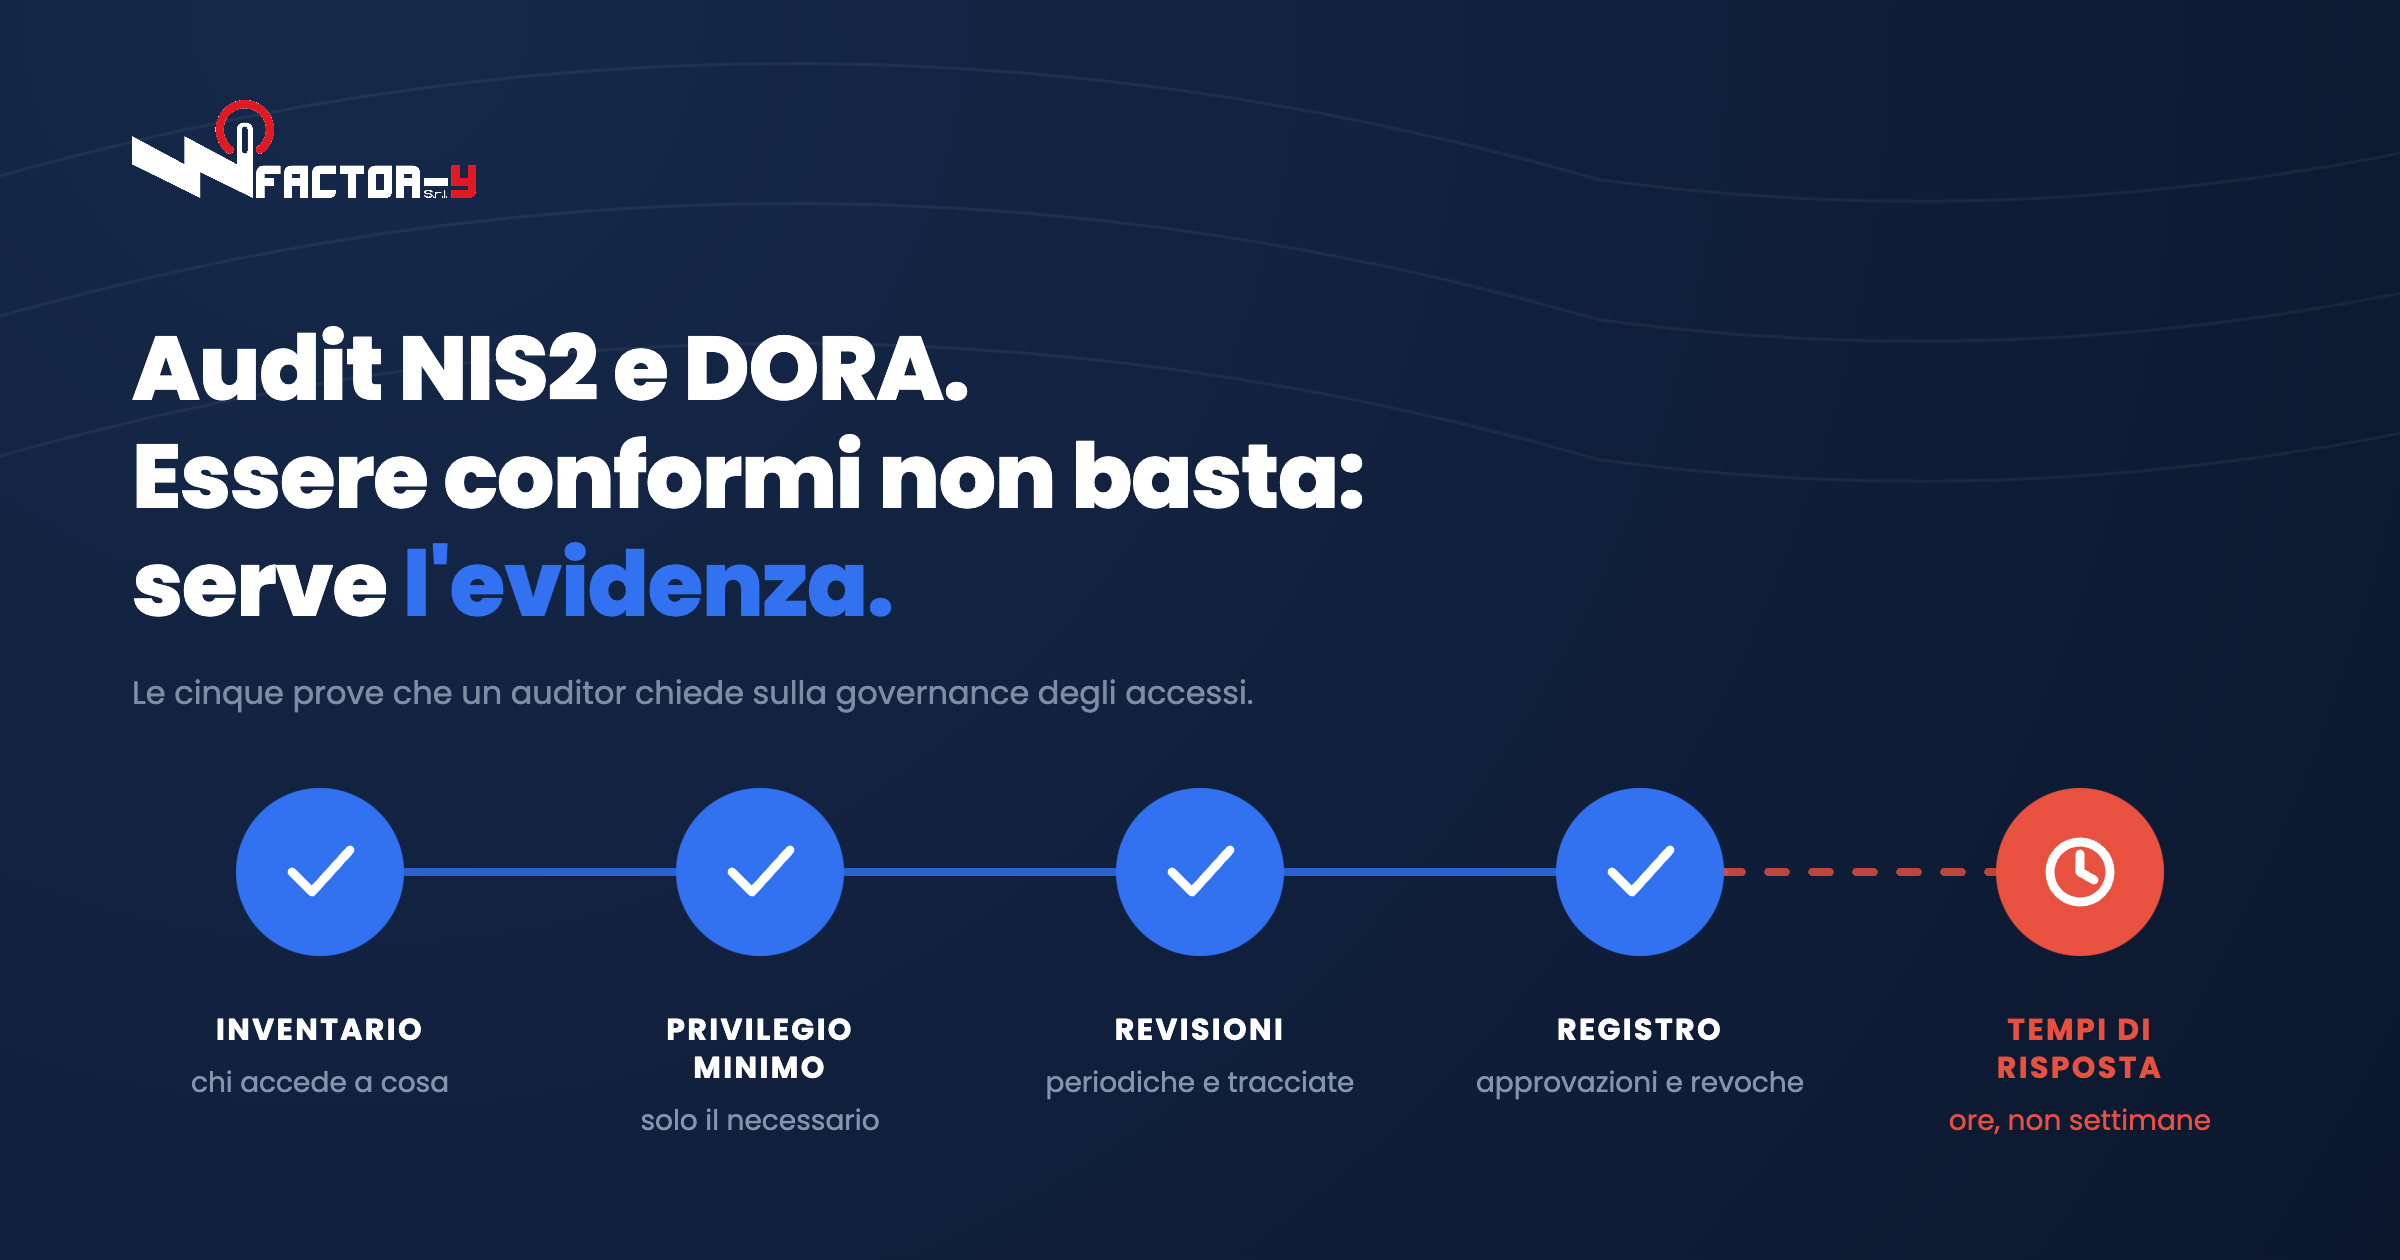
Audit NIS2 e DORA: come trasformare la governance degli accessi in evidenza
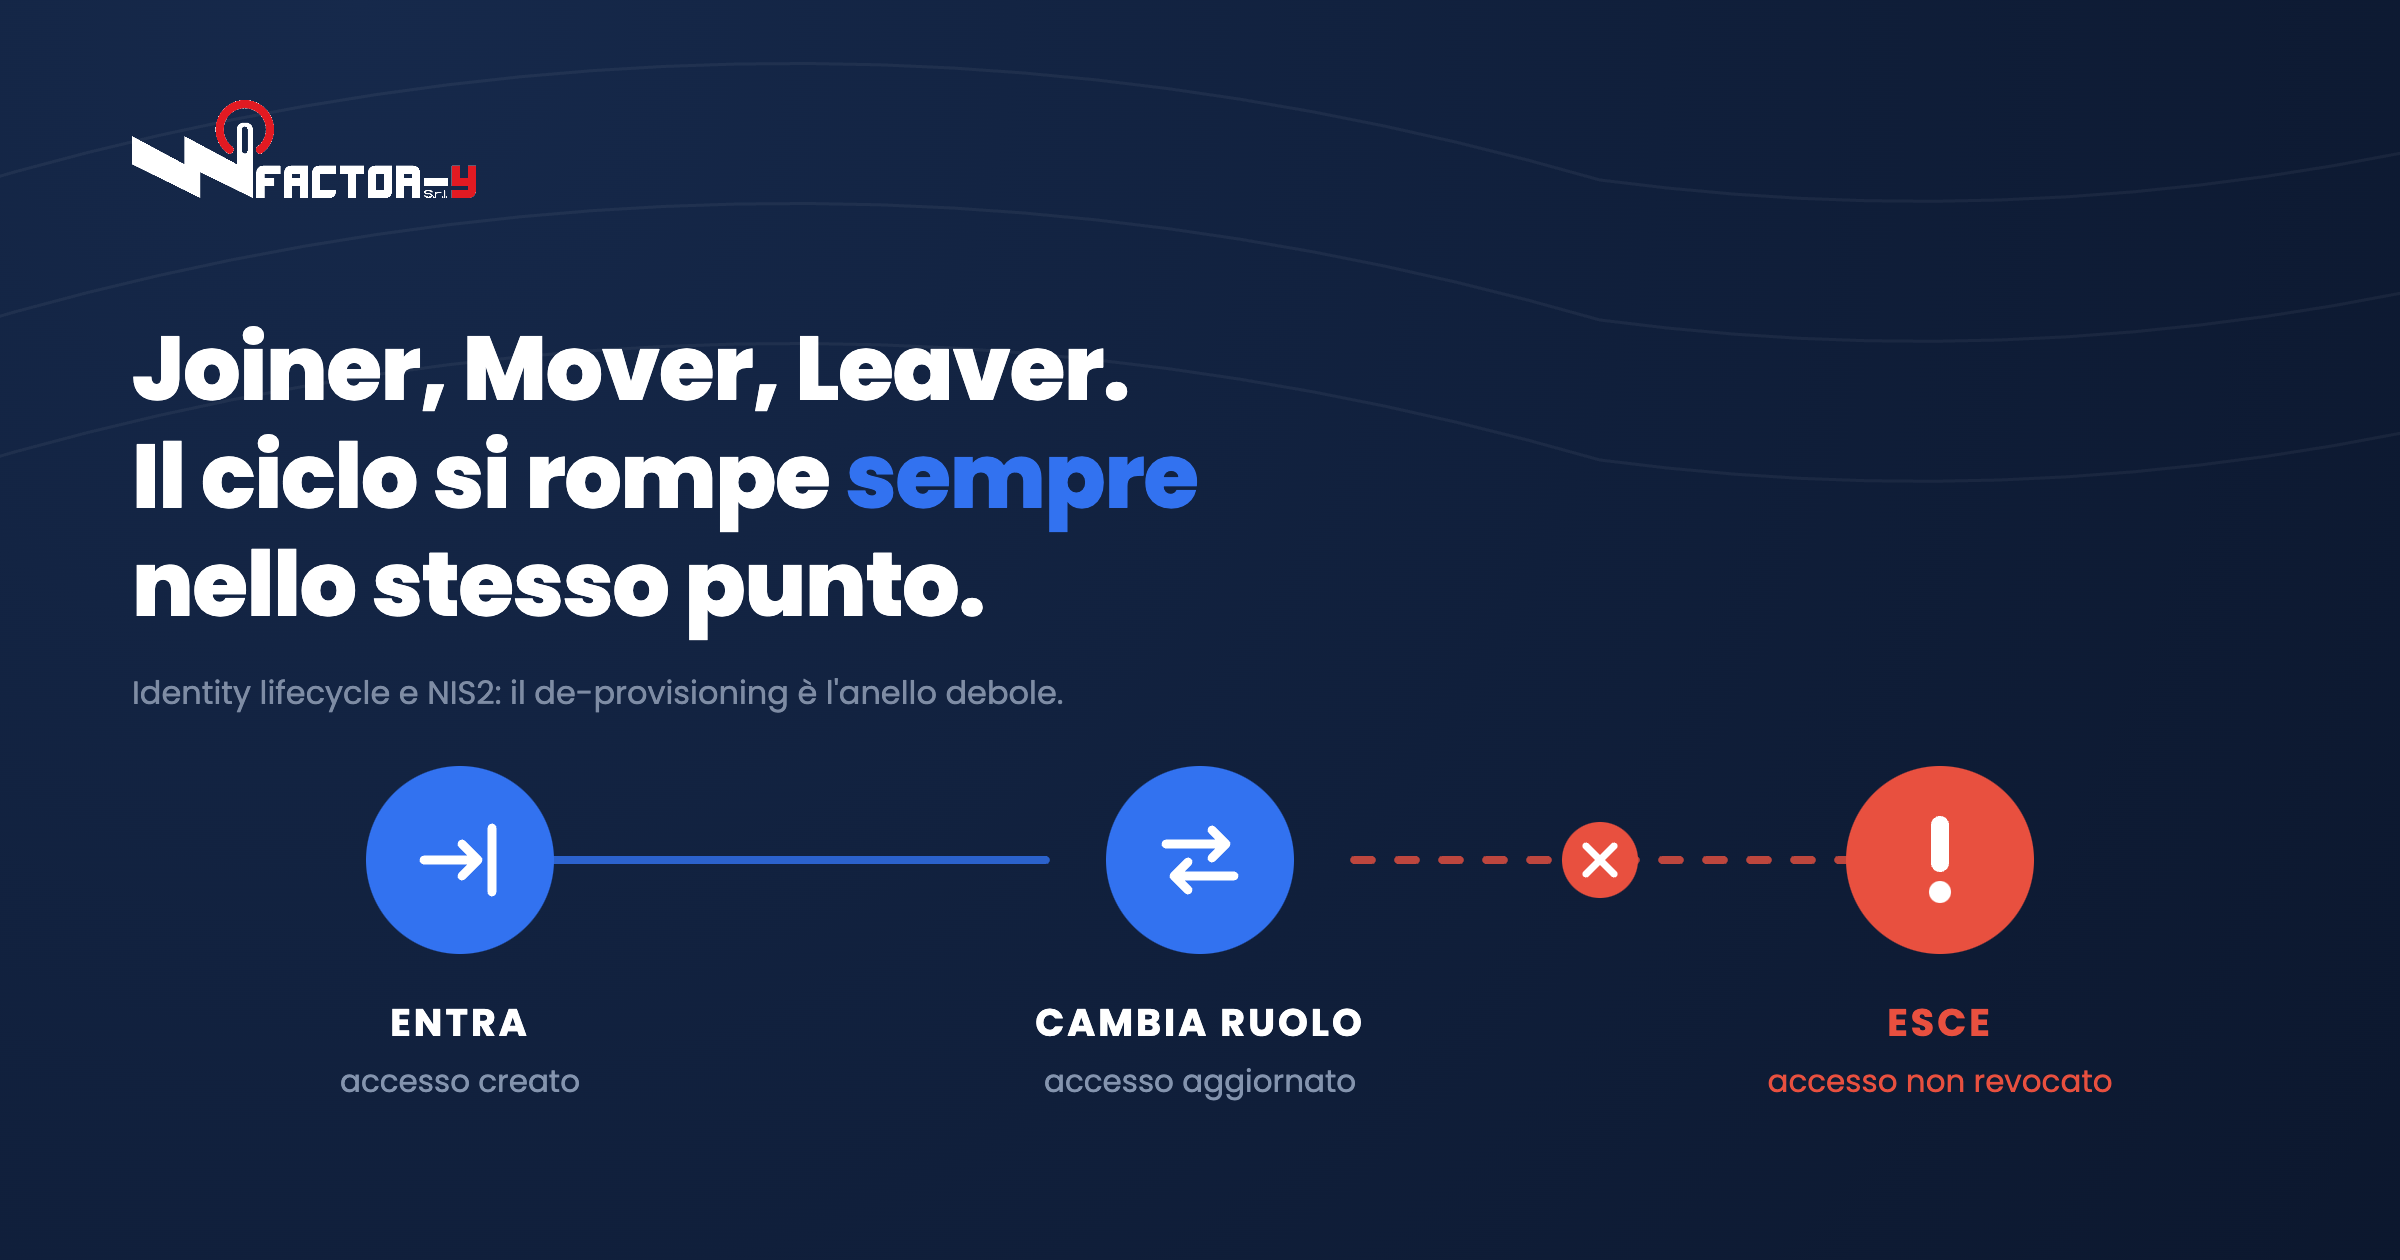
Joiner-Mover-Leaver: come automatizzare il ciclo di vita degli accessi (e perché il de-provisioning è il punto debole)

AI Act: la scadenza è slittata, il rischio no. Perché la governance degli accessi AI è già un tema da CdA
Per quasi due anni il 2 agosto 2026 è stato la data. Il giorno in cui gli obblighi dell’AI Act per i sistemi ad alto rischio sarebbero diventati pienamente applicabili. Budget, roadmap e attenzione dei board si sono organizzati intorno a quel numero.
Quella data è stata spostata. Con il Digital Omnibus sull’AI — Regolamento (UE) 2026/1744, pubblicato in Gazzetta Ufficiale UE il 24 luglio 2026 e in vigore dal 27 luglio — gli obblighi per i sistemi ad alto rischio standalone dell’Allegato III (recruiting, credit scoring, istruzione, infrastrutture critiche, law enforcement) slittano al 2 dicembre 2027; quelli per l’AI integrata nei prodotti regolati dell’Allegato I al 2 agosto 2028.
La tentazione, per molti, è leggerlo come una tregua e rallentare. È un errore, sui fatti e sulla strategia.
Cosa NON è cambiato
L’architettura dell’AI Act (Regolamento UE 2024/1689) resta intatta: approccio basato sul rischio, quattro livelli, pratiche vietate, regole sui modelli GPAI, ruolo di supervisione dell’AI Office. Ed è già operativa una parte consistente della norma:
- il divieto delle pratiche a rischio inaccettabile è applicabile da febbraio 2025;
- gli obblighi per i modelli GPAI da agosto 2025;
- i requisiti di AI literacy e gli obblighi di trasparenza (Art. 50) sono già vigenti;
- il Digital Omnibus ha inoltre introdotto una nuova proibizione (imagery intima non consensuale generata da AI) da rispettare entro il 2 dicembre 2026.
In altre parole: la piena compliance per l’alto rischio ha più tempo, ma l’AI Act non è un capitolo futuro. È già aperto.
Il rischio che non aspetta il 2027: la Shadow AI
C’è un dato che dovrebbe entrare in ogni riunione di comitato direzione: il 91% delle organizzazioni usa già agenti AI, ma solo il 10% ha una strategia strutturata per gestire le identità non umane (le non-human identities).
Quel divario è il rischio reale, e non ha una data di scadenza: è già in azienda oggi.
Gli agenti AI non sono più software deterministico che fa ciò che gli viene detto. Sono identità che agiscono: accedono a dati, invocano API, si connettono ad applicazioni, eseguono workflow — spesso senza supervisione umana diretta. E molti nascono dal basso: creati dai singoli team o dipendenti per essere più produttivi, al di fuori di qualsiasi controllo IT. Sono gli shadow agents: nessuno sa quanti sono, a cosa hanno accesso, cosa possono fare, e cosa succede il giorno in cui un dipendente lascia l’azienda mentre il “suo” agente continua ad avere le chiavi dei sistemi.
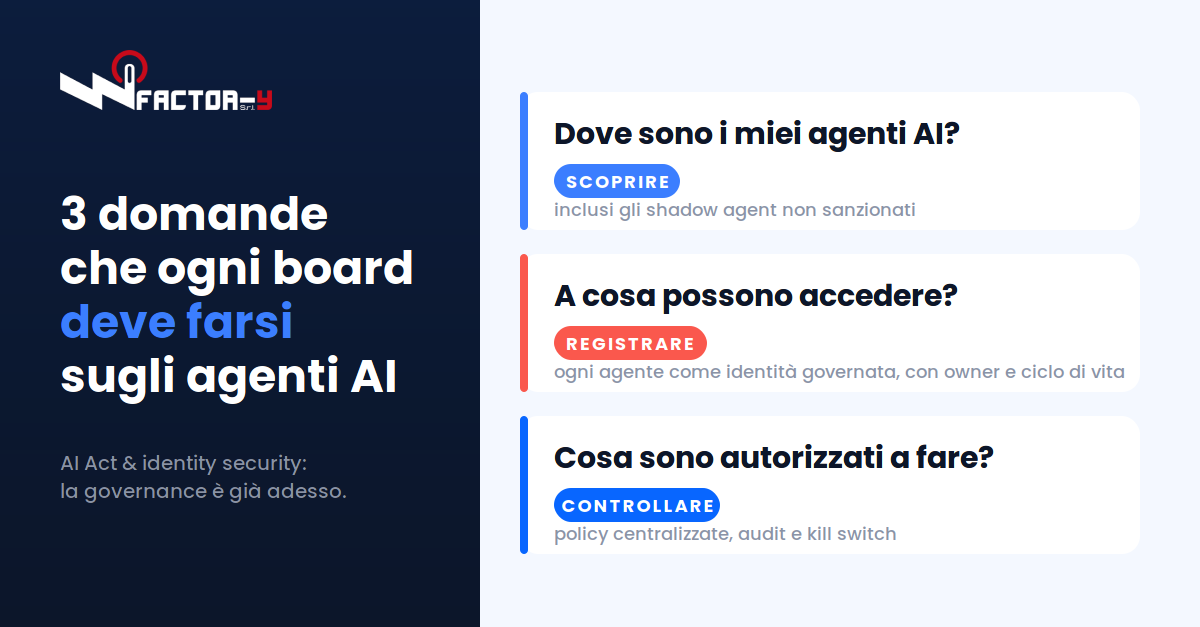
Per un C-level questo si traduce in tre domande scomode:
- Dove sono i nostri agenti AI? (inclusi quelli non sanzionati)
- A cosa possono accedere?
- Cosa sono autorizzati a fare — e chi ne risponde?
Se oggi non abbiamo una risposta certa, non è un problema di compliance del 2027: è un’esposizione operativa e di sicurezza del 2026.
Dalla compliance al vantaggio competitivo
Ed è qui che il ragionamento si ribalta. Governare le identità AI non è un costo difensivo da rimandare fino alla scadenza: è ciò che permette di adottare l’AI più velocemente e in sicurezza.
Chi tratta ogni agente come un’identità di prima classe — con un proprietario, un ciclo di vita, policy di accesso e tracciabilità — può dire “sì” all’innovazione senza aprire falle. Chi invece arriverà di corsa a fine 2027, con centinaia di agenti non censiti da regolarizzare in fretta, pagherà il ritardo in rischio, rilavorazioni e opportunità perse. La governance dell’identità è il prerequisito che separa chi scala l’AI da chi la subisce.
Il ruolo dell’identità: Okta for AI Agents
È esattamente il terreno su cui interviene Okta for AI Agents (generalmente disponibile dal 29 aprile 2026). L’approccio risponde alle tre domande di cui sopra:
- Scoprire gli agenti presenti nell’ambiente, inclusi gli shadow agents non sanzionati;
- Registrare ogni agente come identità governata, con proprietario umano e gestione del ciclo di vita (dalla creazione alla dismissione);
- Controllare gli accessi con policy centralizzate: cosa può toccare ogni agente, con audit e logging delle attività e delle decisioni di autorizzazione, fino a un meccanismo di “kill switch” centralizzato in caso di anomalia.
Il tutto all’interno di un’unica identity security fabric che governa insieme identità umane e non umane.
Il punto di vista di Factor-Y
Non serve un AI Act pienamente applicabile per capire che l’AI senza governo degli accessi è un rischio che si sta già accumulando. La finestra aperta dal rinvio non è un tempo per rallentare: è il tempo per mettere ordine adesso, mentre la posta in gioco è ancora gestibile.
In Factor-Y — primo partner Okta in Italia dal 2016 — accompagniamo le organizzazioni a portare gli agenti AI dentro una strategia di identity security coerente, integrata con la roadmap di compliance (AI Act, NIS2, DORA) e con l’infrastruttura di identità esistente.
Se in azienda l’AI sta crescendo più in fretta del controllo sugli accessi, è il momento giusto per una conversazione. Contattateci per un confronto.
Shadow AI: le quattro domande a cui nessuna azienda sa (ancora) rispondere

NIS2 e DORA: cosa sono e come può l’Identità aiutare la compliance?
Alla fine del 2022, il Parlamento Europeo ha approvato due nuove legislazioni: la seconda versione della Direttiva sui Sistemi di Rete e Informazione (NIS2) e l’Atto di Resilienza Operativa Digitale (DORA). A partire dal 18 ottobre 2024, gli Stati Membri dell’UE dovranno adottare le misure previste dalla NIS2, mentre il DORA entrerà in vigore il 17 gennaio 2025.
Entrambe queste leggi cambieranno significativamente il modo in cui le organizzazioni nell’UE affrontano la digitalizzazione e la cybersecurity. Ma cosa prevedono queste legislazioni? Quali rischi potrebbero creare dal punto di vista della conformità? E come può aiutare una soluzione moderna di gestione delle identità? In questo articolo forniamo risposte a tutte queste domande.
NIS2 e DORA: cosa sono?
La Direttiva sui Sistemi di Rete e Informazione (NIS2) fa parte degli sforzi più ampi dell’UE per migliorare la sicurezza informatica e proteggere le infrastrutture critiche dalle minacce informatiche. Si prefigge di garantire che i fornitori di servizi digitali abbiano misure di sicurezza appropriate per proteggersi dagli incidenti informatici e garantire la resilienza delle reti e dei sistemi critici. Mira anche a stabilire la responsabilità e la responsabilità della direzione aziendale per la mancata conformità agli obblighi di cybersecurity.
L’Atto di Resilienza Operativa Digitale (DORA) ha lo scopo di garantire la resilienza operativa digitale del settore finanziario dell’UE attraverso un quadro normativo armonizzato che affronta la crescente dipendenza dell’industria dalle tecnologie digitali. L’atto propone diversi requisiti che le organizzazioni devono rispettare, tra cui:
- Garantire che i sistemi IT critici siano identificati e protetti
- Implementare piani adeguati di risposta agli incidenti e di continuità operativa
- Effettuare test e valutazioni del rischio regolari
- Stabilire un quadro di segnalazione per i principali incidenti
- Garantire che i fornitori di servizi di terze parti siano adeguatamente monitorati e valutati per la loro resilienza operativa.
Quali sono le sanzioni per la non conformità con NIS2 e DORA?
Le sanzioni per la non conformità alla direttiva NIS possono essere severe: si va da un massimo di almeno 10.000.000 EUR o il 2% (per le entità essenziali) a un massimo di almeno 7.000.000 EUR o l’1,4% (per le entità importanti) del fatturato mondiale totale annuo dell’anno finanziario precedente dell’impresa, a seconda di quale sia maggiore.
Al contrario, qualsiasi istituzione finanziaria che non rispetti i requisiti del DORA potrebbe anche affrontare multe fino a 10 milioni di euro o il 5% del loro fatturato annuo totale, rendendo la non conformità un rischio significativo che può gravemente danneggiare la salute finanziaria e la reputazione del marchio.
Qual è il ruolo dell’Identità nella compliance con DORA e NIS2?
L’identità digitale svolgerà un ruolo fondamentale per quanto riguarda la conformità con NIS2 e DORA per diversi motivi.
- Difendere reti e i sistemi dalle minacce informatiche
La NIS2 richiede ai fornitori di servizi digitali di implementare rigorose misure di sicurezza per mitigare le minacce informatiche e segnalare incidenti informatici significativi alle autorità competenti. Garantendo che solo individui o sistemi autorizzati possano accedere a una rete o a un sistema, l’identità riduce significativamente il rischio di un attacco informatico. Può anche automatizzare i processi di segnalazione per velocizzare le operazioni e prevenire errori umani.
- Rafforzare la resilienza operativa
Il DORA mira a rafforzare la resilienza operativa dei fornitori di servizi digitali richiedendo loro di adottare un approccio basato sul rischio per le loro operazioni. Garantendo che solo individui con le giuste credenziali e livelli di accesso svolgano funzioni critiche, la gestione dell’identità digitale può ridurre significativamente il rischio di guasti operativi e incidenti informatici
- Processi di accesso ai dati più robusti
Una gestione efficace dell’identità digitale è essenziale per proteggere i dati dall’accesso non autorizzato e dall’uso improprio, oltre a poter segnalare efficientemente alle varie autorità in caso di incidente. La gestione degli accessi al cloud consente alle organizzazioni di comprendere istantaneamente chi ha accesso a quali informazioni, produrre le necessarie prove verificabili e automatizzare i processi chiave, essenziale per la conformità con DORA e NIS2.
Come può aiutarti Okta con la conformità?
Con Okta Workforce Identity Cloud (WIC) puoi proteggere l’accesso per ogni utente – dipendenti, collaboratori e altro – ovunque essi si trovino e indipendentemente dal dispositivo che utilizzano. È progettato per aiutare i leader a guidare la produttività e l’efficienza, modernizzare l’IT e le infrastrutture e, soprattutto, nel contesto di NIS2 e DORA, rafforzare le misure di sicurezza.
Funzionalità come Single Sign-On (SSO), Autenticazione Multi-Fattore Adattiva (MFA) e Autenticazione Senza Password migliorano la postura di cybersecurity e offrono un’esperienza senza interruzioni per i tuoi dipendenti. C’è anche la nostra soluzione Okta Identity Governance (OIG) che combina Okta Workflows, Okta Lifecycle Management & Okta Access Governance per aiutarti a mitigare i rischi moderni e migliorare l’efficienza.
In definitiva, un’infrastruttura moderna come WIC ti aiuterà a semplificare la conformità con DORA e NIS2 permettendoti di migliorare la cybersecurity, implementare processi di gestione degli accessi più robusti e garantire una fornitura affidabile dei servizi di identità con un uptime di prima classe.
Come Factor-y può aiutare la tua azienda a conformarsi a NIS2 e DORA
Le direttive NIS2 e DORA rappresentano un cambiamento significativo nella gestione della sicurezza informatica e della resilienza operativa per le organizzazioni nell’UE. La NIS2 richiede rigorose misure di sicurezza per proteggere le reti e i sistemi critici, mentre il DORA si concentra sulla resilienza operativa del settore finanziario. La gestione efficace delle identità digitali è cruciale per conformarsi a queste normative, poiché garantisce che solo utenti autorizzati possano accedere alle risorse aziendali, riducendo così i rischi di attacchi informatici e migliorando la sicurezza complessiva.
Factor-y può aiutare le aziende italiane a navigare questa importante transizione, offrendo soluzioni avanzate di gestione delle identità e supporto tecnico per garantire la conformità con le nuove normative. Grazie alla collaborazione con Okta, Factor-y è in grado di fornire strumenti all’avanguardia come Okta Workforce Identity Cloud, che semplificano la gestione degli accessi e migliorano la resilienza operativa.
Per maggiori informazioni su come Factor-y può supportare la tua azienda nella conformità con NIS2 e DORA, visita Factor-y e contatta il nostro team.


