

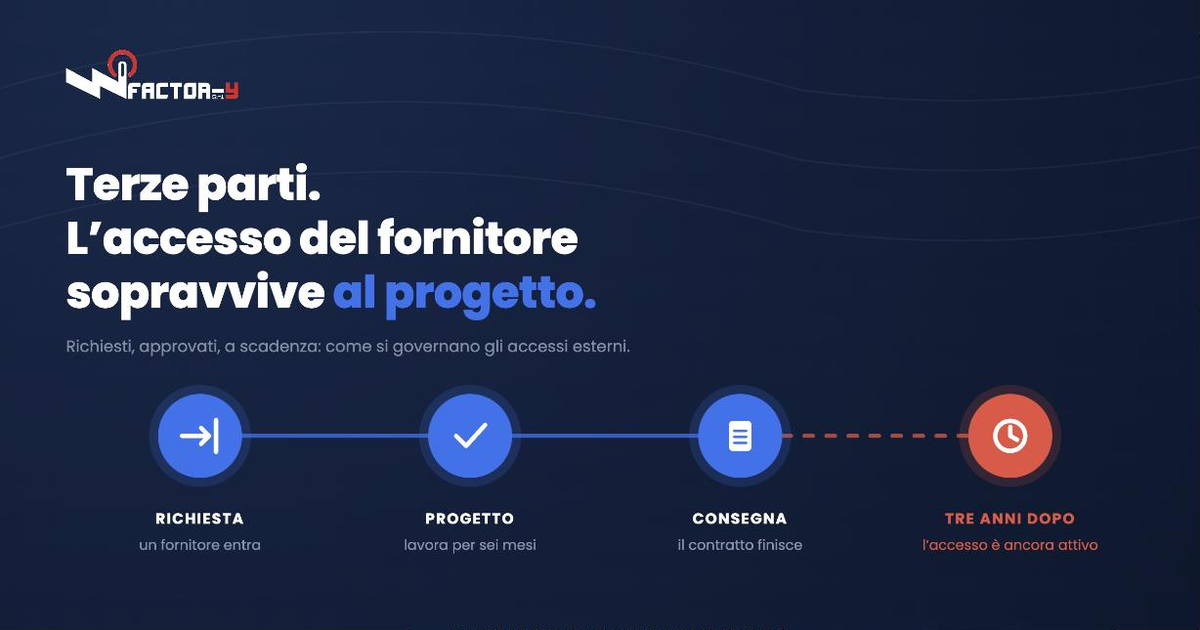
Quando si parla di sicurezza dell’identità l’attenzione va di solito ai dipendenti. Una quota crescente del rischio, però, arriva da chi dipendente non è: fornitori, consulenti, manutentori, system integrator, provider di servizi gestiti. Persone e aziende esterne che accedono ai sistemi ogni giorno, spesso con privilegi rilevanti, e che l’organizzazione governa con molta meno attenzione di quanta ne dedichi al proprio personale.
Il motivo è strutturale. Gli accessi esterni nascono per una necessità immediata, vengono creati in fretta da chi deve far partire un progetto e poi escono dal campo visivo di tutti: non compaiono nei flussi HR, non hanno un responsabile interno che se ne senta titolare, non scadono. Restano attivi mesi o anni dopo che la ragione per cui erano stati concessi è venuta meno. Per un attaccante sono il bersaglio ideale, perché sono legittimi per i sistemi e invisibili per i controlli.
Perché la supply chain è diventata il punto d’ingresso preferito
Gli attacchi che passano dalla catena di fornitura crescono perché sfruttano la fiducia invece di forzarla. Colpire un fornitore che ha accesso a decine di clienti è più efficiente che colpire ogni cliente uno per uno, e le credenziali di un manutentore o di un provider di servizi gestiti sono spesso meno protette di quelle di un dipendente: autenticazione più debole, nessuna revisione periodica, account condivisi tra più tecnici dello stesso fornitore.
Il furto di credenziali resta la modalità di ingresso più sfruttata, e le campagne di phishing sono diventate molto più efficaci da quando l’AI generativa produce messaggi credibili e costruiti sul contesto reale. Un’email che cita il nome giusto del cliente e il ticket giusto, indirizzata al tecnico di un fornitore, ha un tasso di successo che le campagne generiche non avevano. Una volta dentro con quelle credenziali, l’attaccante si muove come un utente autorizzato, e il perimetro che riesce a raggiungere dipende da quanto era ampio l’accesso concesso a quel fornitore.
Quattro situazioni che si ripetono in quasi tutti gli assessment
La prima è l’accesso di progetto sopravvissuto al progetto. Un system integrator riceve credenziali per una migrazione, la migrazione finisce con una data ufficiale e una data reale, e nessuno dei due eventi chiude l’utenza. Negli inventari seri è l’area con il maggior numero di sorprese.
La seconda è l’account condiviso del fornitore. Un solo utente, usato da tutti i tecnici di una società esterna, con una password che gira per email. Non è attribuibile a nessuno: in caso di incidente è impossibile ricostruire chi ha fatto cosa, e in sede di verifica è una lacuna che si vede subito.
La terza è l’accesso remoto permanente per la manutenzione. Soprattutto nelle realtà industriali, il fornitore del macchinario ottiene una via di accesso stabile per intervenire a distanza, e quella via resta aperta anche quando non c’è nessun intervento in corso.
La quarta è il provider di servizi gestiti con privilegi amministrativi su tutto. È il caso più delicato, perché la compromissione di un MSP espone contemporaneamente tutti i suoi clienti, e l’organizzazione cliente spesso non sa con precisione quali permessi abbia concesso.
Cosa chiedono NIS2 e DORA sulle terze parti
DORA ha reso esplicito il tema per il settore finanziario: la gestione del rischio derivante da fornitori terzi di servizi ICT è uno dei pilastri del regolamento, e le entità vigilate devono mantenere un registro delle informazioni sugli accordi con questi fornitori. Non è solo un obbligo contrattuale, è una richiesta di sapere, in ogni momento, chi accede a cosa dall’esterno e con quali privilegi.
NIS2 estende l’attenzione alla sicurezza della catena di approvvigionamento per tutti i soggetti in perimetro, e il D.Lgs. 138/2024 chiede misure di sicurezza di base operative con evidenze documentali. Per i soggetti già iscritti in elenco la data è il 31 ottobre 2026, giorno da cui l’Agenzia per la Cybersicurezza Nazionale può avviare le verifiche ispettive. Un accesso di terza parte non tracciato è tra le prime cose che un verificatore trova, perché basta confrontare l’elenco dei fornitori attivi con l’elenco delle utenze attive.
C’è un effetto a cascata che riguarda anche chi non è in perimetro. I committenti più grandi trasferiscono i requisiti ai fornitori attraverso contratti e questionari di qualifica. Per molte aziende tecnologiche il primo momento in cui la governance degli accessi diventa un tema è quando un cliente chiede di dimostrarla. Delle cinque evidenze che un audit richiede abbiamo scritto in un articolo precedente; per le terze parti valgono tutte, con in più la domanda su chi, all’interno, risponde di ciascun accesso esterno.
Le tre regole per gli accessi esterni
La governance degli accessi di terze parti si riduce a tre regole, semplici da enunciare e difficili da mantenere senza uno strumento.
- Ogni accesso deve essere richiesto e approvato da un responsabile interno, non concesso informalmente da chi ha fretta di far partire un lavoro.
- Ogni accesso deve avere una scadenza, allineata alla durata effettiva dell’intervento o del contratto, e deve chiudersi da solo quando quella data arriva.
- Ogni accesso deve essere nominale, tracciato e rivisto periodicamente, esattamente come quello di un dipendente.
La seconda regola è quella che fa la differenza. Un accesso con scadenza automatica non dipende dalla memoria di nessuno: se il progetto si allunga, il responsabile lo rinnova con una decisione esplicita; se finisce, l’utenza si chiude senza che qualcuno debba ricordarsene. È il modo più semplice per impedire che l’eccezione di oggi diventi l’accesso permanente di domani.
Come funziona nella pratica con Okta
Le Access Requests di Okta Identity Governance gestiscono gli accessi, anche di utenti esterni, attraverso un flusso di richiesta e approvazione con una durata definita. L’accesso si attiva quando serve e si disattiva alla scadenza, e ogni passaggio resta registrato: chi ha chiesto, chi ha approvato, per quanto tempo, quando è stato revocato. La remediation è automatica, quindi la revoca non è un’attività separata che qualcuno deve eseguire a mano su un altro sistema.
Per i fornitori che lavorano in modo continuativo, le campagne di Access Certification includono le utenze esterne nelle revisioni periodiche, con il contesto necessario a decidere: l’ultima volta che l’accesso è stato usato, il responsabile interno, la scadenza contrattuale. Per i provider di servizi gestiti, l’Entitlement Management lega i privilegi a un ruolo definito invece che a un’assegnazione ampia e generica, così che la compromissione di un account del fornitore apra poche porte e non tutte.
Sul fronte dell’autenticazione, gli accessi esterni sono quelli su cui ha più senso imporre per primi fattori resistenti al phishing. Un fornitore che entra con una credenziale basata su standard FIDO2 non può essere intercettato con le tecniche di proxy che oggi aggirano l’MFA tradizionale, e questo chiude la via d’ingresso più usata contro la supply chain.
Da dove iniziare, in pratica
Il primo passo è un inventario degli accessi esterni: quali fornitori entrano, su quali sistemi, con quali credenziali, attraverso quale canale e con quale responsabile interno. È l’esercizio che restituisce il quadro più utile con il minor sforzo, perché l’elenco dei fornitori attivi esiste già in amministrazione e basta confrontarlo con le utenze.
Il secondo è la chiusura immediata degli accessi senza un contratto attivo dietro. Il terzo è l’assegnazione di un titolare interno a ogni accesso esterno rimasto, perché senza un responsabile identificato nessuna revisione produce decisioni. Il quarto è la scelta di una durata massima predefinita per i nuovi accessi esterni, oltre la quale serve un rinnovo esplicito.
Questi quattro passi non risolvono il problema, ma dicono con precisione quanto è grande. Ed è l’informazione che serve per decidere quanto investire.
Domande frequenti
Che cosa si intende per accesso di terza parte
Qualsiasi accesso ai sistemi aziendali concesso a persone o organizzazioni esterne: fornitori, consulenti, manutentori, system integrator, provider di servizi gestiti e, sempre più spesso, integrazioni software autorizzate da un fornitore.
Per quanto tempo dovrebbe durare l’accesso di un fornitore
Per la durata effettiva dell’intervento o del contratto, con una scadenza impostata al momento della concessione. Per i rapporti continuativi è ragionevole una durata massima predefinita, ad esempio sei o dodici mesi, con rinnovo esplicito da parte del responsabile interno.
Gli account condivisi tra tecnici di un fornitore sono accettabili
No. Un account usato da più persone non è attribuibile a nessuno e rende impossibile ricostruire chi ha fatto cosa. Ogni tecnico esterno dovrebbe avere un’utenza nominale, anche quando il fornitore è lo stesso.
DORA riguarda anche i fornitori delle entità finanziarie
Direttamente riguarda le entità finanziarie e, attraverso il quadro di sorveglianza, i fornitori ICT considerati critici. Gli altri fornitori ne sono toccati per via contrattuale, perché le entità vigilate trasferiscono i requisiti nei contratti di servizio.
Chi deve essere responsabile di un accesso esterno all’interno dell’azienda
Il referente interno del progetto o del contratto, non l’IT. L’IT esegue la concessione e la revoca, ma la decisione su chi deve entrare, per cosa e fino a quando spetta a chi conosce il lavoro che il fornitore sta svolgendo.
In sintesi
Gli accessi delle terze parti sono la zona grigia della governance dell’identità: concessi una volta per una buona ragione, dimenticati per sempre. Riportarli sotto controllo non richiede di dare meno accessi, ma di darne che si chiudono da soli, con un responsabile interno e con una traccia completa di ogni decisione. È una delle misure con il miglior rapporto tra sforzo e riduzione del rischio, e per i soggetti NIS2 e DORA produce esattamente le evidenze che le verifiche richiedono.
Per fare chiarezza sugli accessi dei vostri fornitori, in Factor-y, primo partner Okta in Italia, mettiamo a disposizione un assessment di 30 minuti, gratuito: un confronto tra i fornitori attivi e le utenze esterne presenti nei sistemi, con le priorità di chiusura.


