

Identità delle terze parti: come governare gli accessi di fornitori, consulenti e MSP
Gli accessi di fornitori, consulenti e MSP sono tra i meno presidiati e i più sfruttati. Come governarli con richieste approvate, a scadenza e tracciate.

Sicurezza dell’identità nel manifatturiero: dal furto di credenziali al fermo produttivo
Il manifatturiero è tra i settori più colpiti e il punto d'ingresso è quasi sempre una credenziale. Come governare gli accessi quando IT e OT convergono.
Privilege creep: perché i permessi si accumulano e come riportare l’azienda al privilegio minimo
I permessi si aggiungono e non si tolgono mai. Come nasce il privilege creep e come la certificazione degli accessi riporta l'azienda al privilegio minimo.
Audit NIS2 e DORA: come trasformare la governance degli accessi in evidenza
In un audit NIS2 o DORA non basta avere il controllo degli accessi: bisogna dimostrarlo. Le cinque evidenze da preparare e come la certificazione degli accessi le rende disponibili.
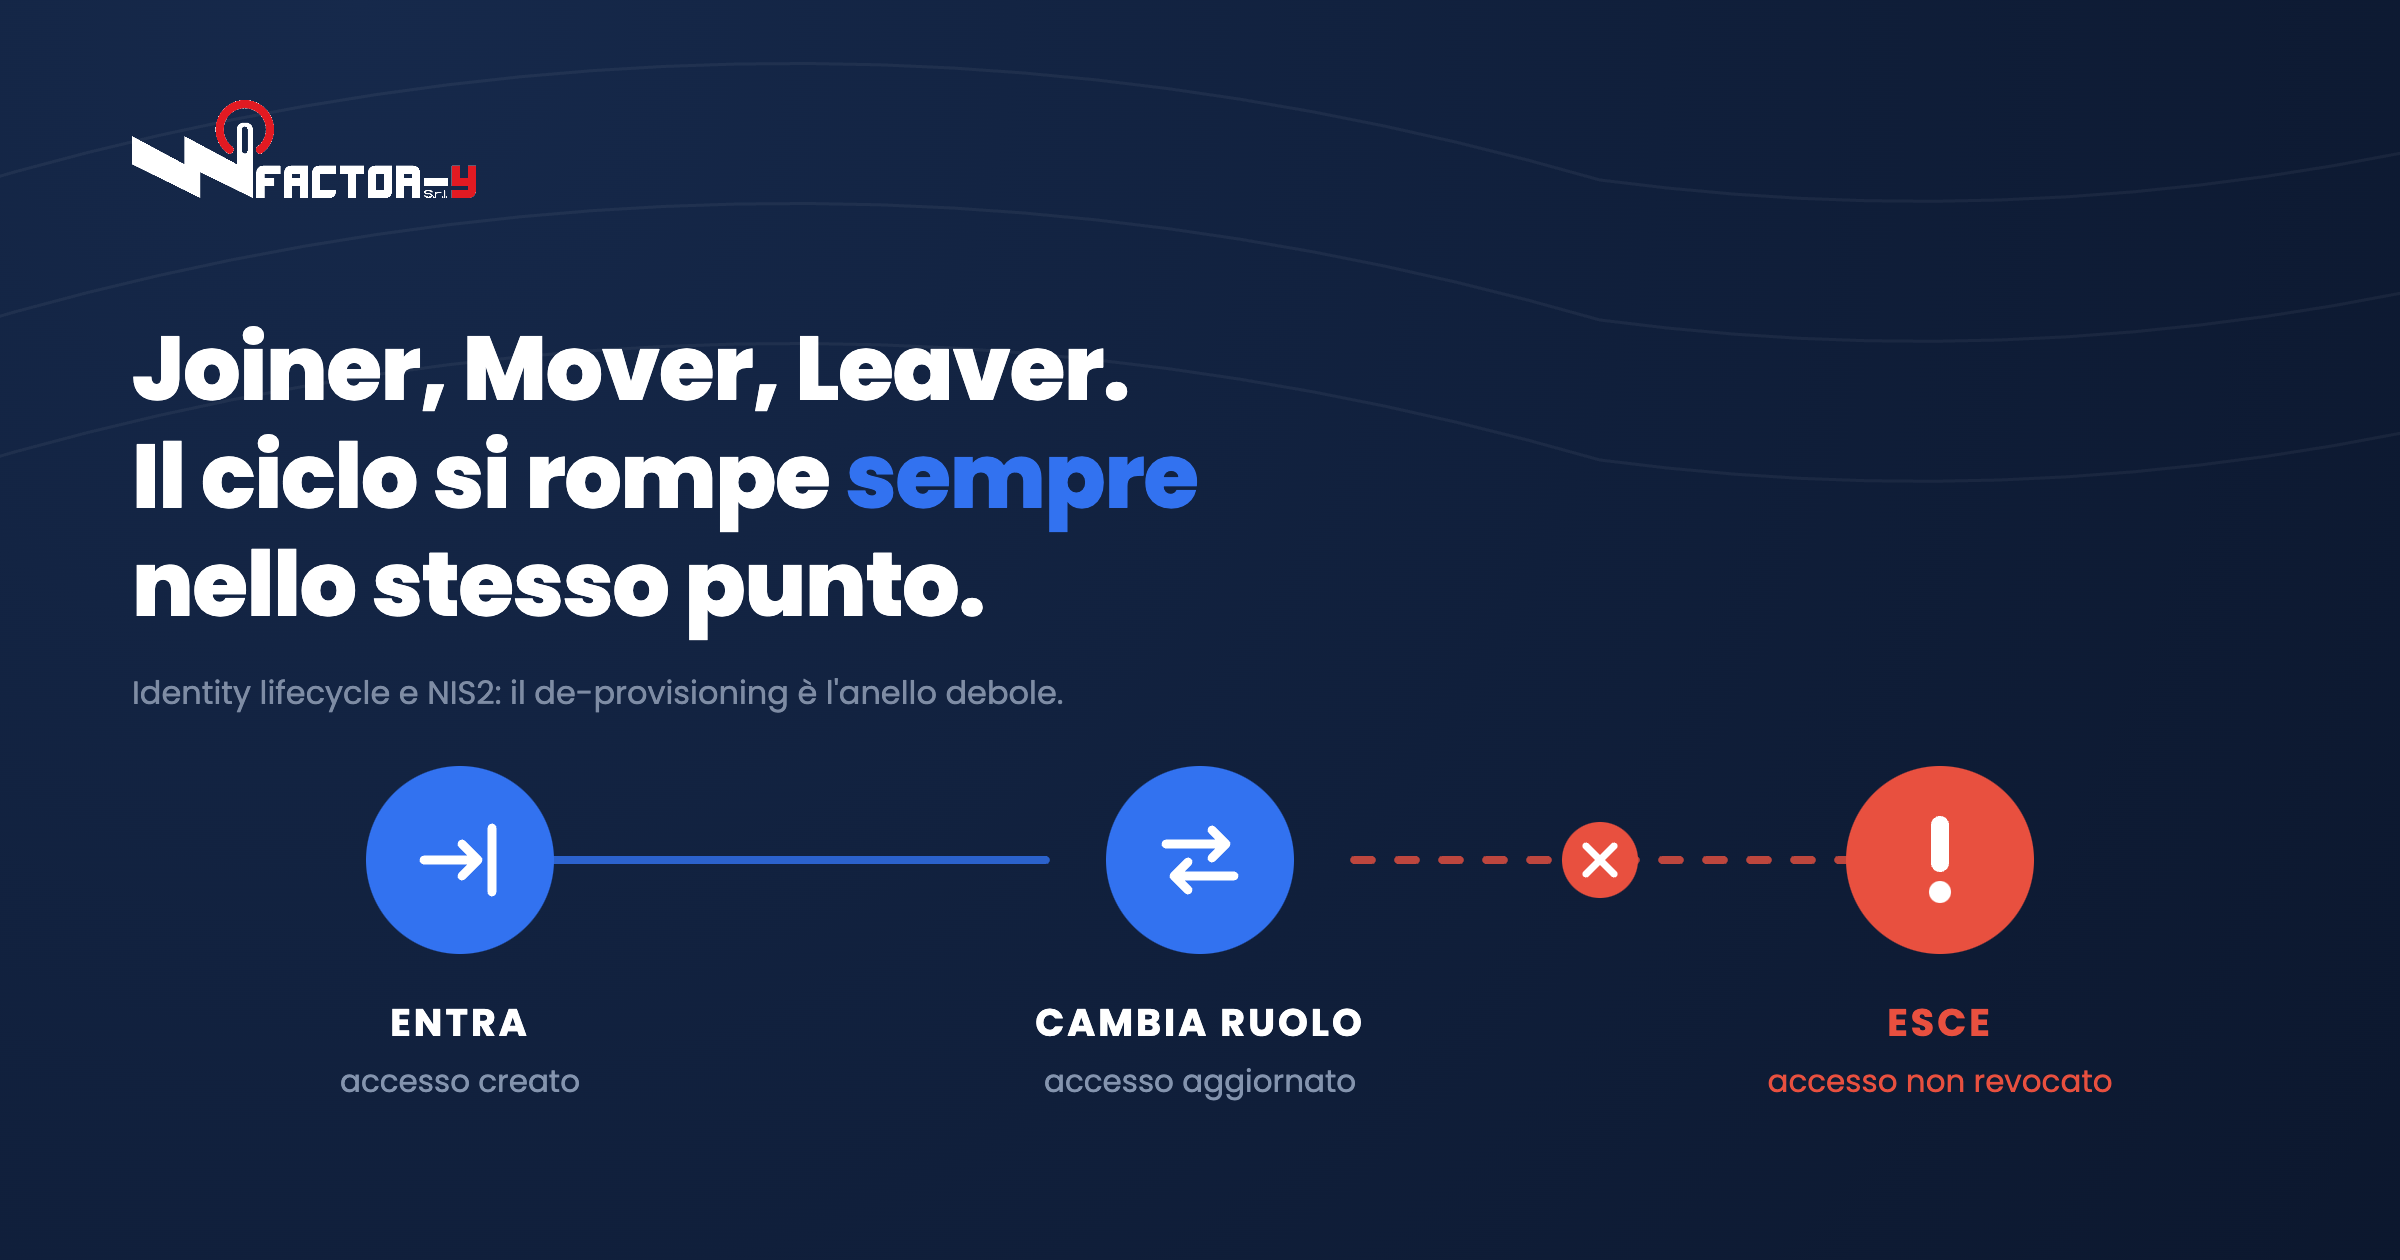
Joiner-Mover-Leaver: come automatizzare il ciclo di vita degli accessi (e perché il de-provisioning è il punto debole)
Account orfani, ex dipendenti con accessi attivi, AI agent mai disattivati. Come automatizzare il ciclo di vita delle identità e arrivare pronti alle verifiche NIS2 del 31 ottobre 2026.


