

Notifica degli incidenti NIS2: cosa devi dimostrare, e in quanto tempo
Con NIS2 un incidente significativo va segnalato in 24 e 72 ore. Cosa serve sapere in quelle ore, perché la risposta passa dagli accessi e come prepararsi prima.
Zero Trust e identità: perché il least privilege è il punto di partenza
Zero Trust non è un prodotto ma un principio che parte dall'identità. Come rendere il privilegio minimo una pratica che regge nel tempo e si può dimostrare.
Servizi essenziali e NIS2: la governance dell’identità per chi non può permettersi un fermo
Trasporti, utility e PA non possono fermarsi: perché governare gli accessi è una leva di resilienza e cosa chiede NIS2 ora che le verifiche sono iniziate.
NIS2 e responsabilità del board: perché la governance dell’identità è un dovere del vertice
L'articolo 23 del D.Lgs. 138/2024 rende la sicurezza una responsabilità diretta del vertice. Cosa un consiglio deve saper dimostrare dal 31 ottobre.
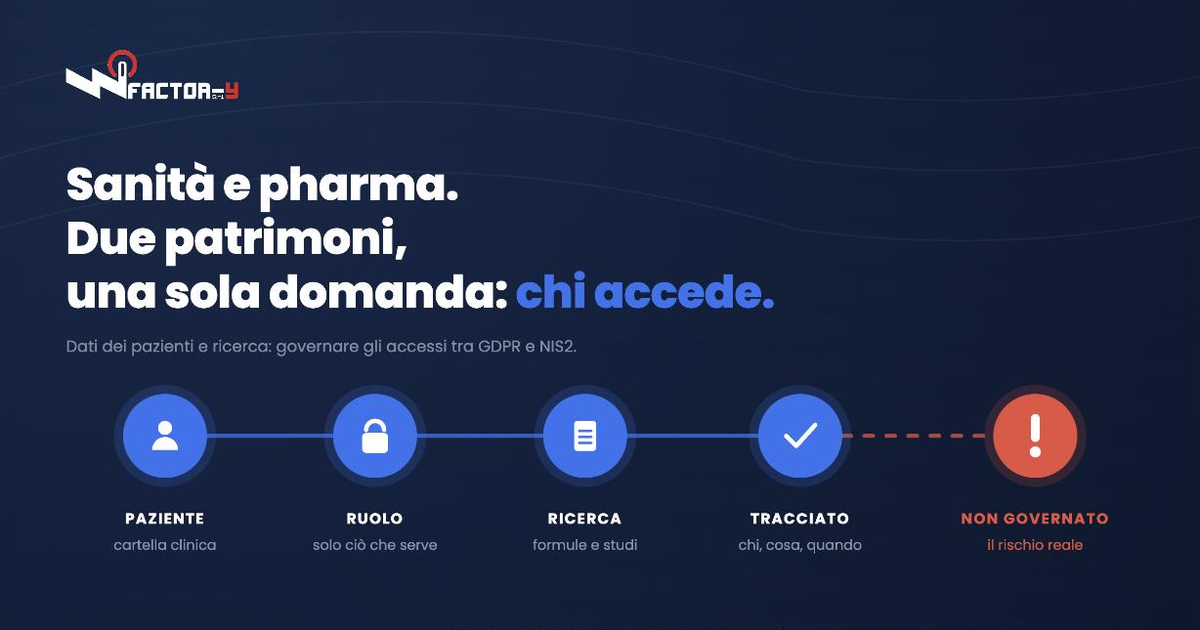
Sanità e pharma: governance degli accessi tra dati clinici e proprietà intellettuale
Dati dei pazienti da un lato, ricerca e brevetti dall'altro. Come la governance dell'identità protegge entrambi, e cosa chiedono GDPR e NIS2 a sanità e pharma.
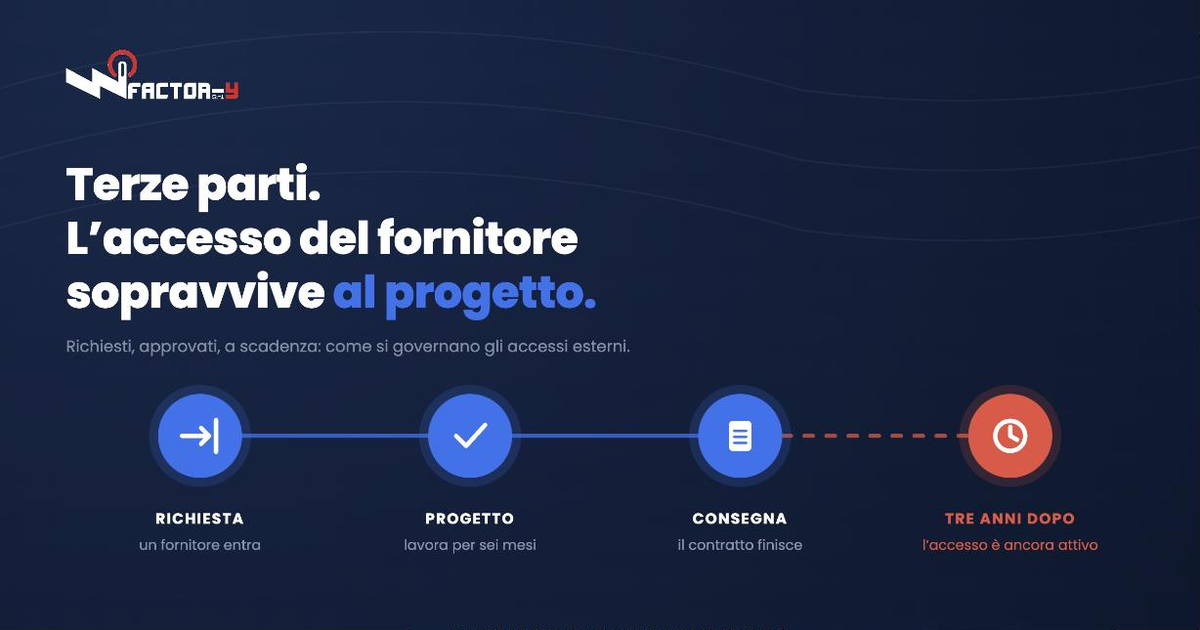
Identità delle terze parti: come governare gli accessi di fornitori, consulenti e MSP
Gli accessi di fornitori, consulenti e MSP sono tra i meno presidiati e i più sfruttati. Come governarli con richieste approvate, a scadenza e tracciate.
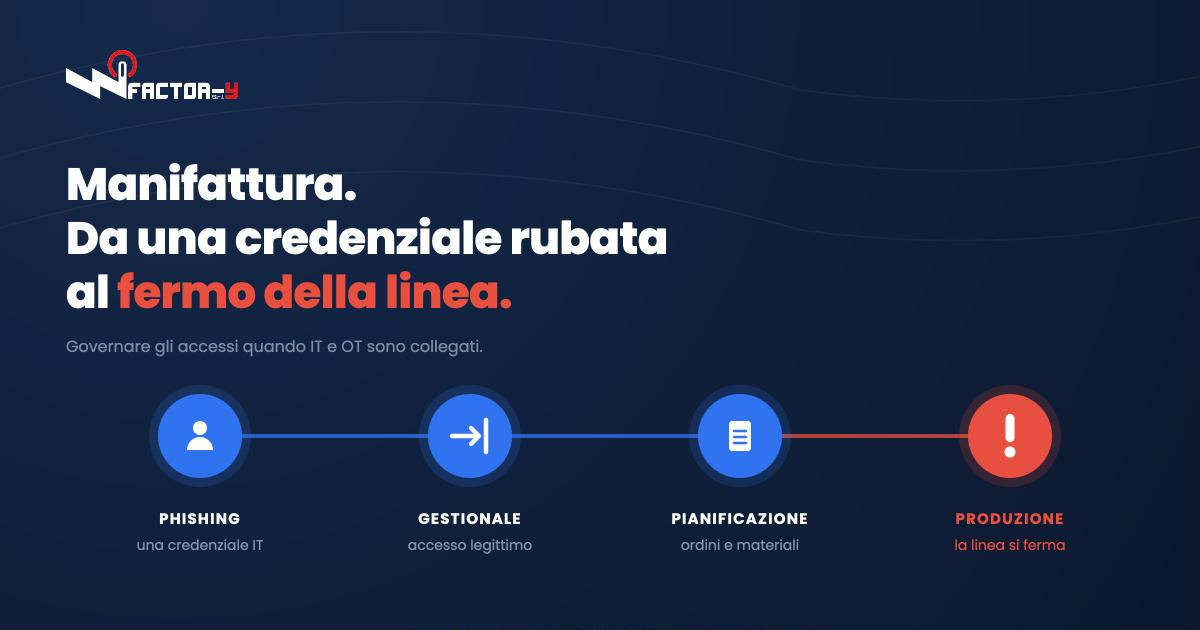
Sicurezza dell’identità nel manifatturiero: dal furto di credenziali al fermo produttivo
Il manifatturiero è tra i settori più colpiti e il punto d'ingresso è quasi sempre una credenziale. Come governare gli accessi quando IT e OT convergono.
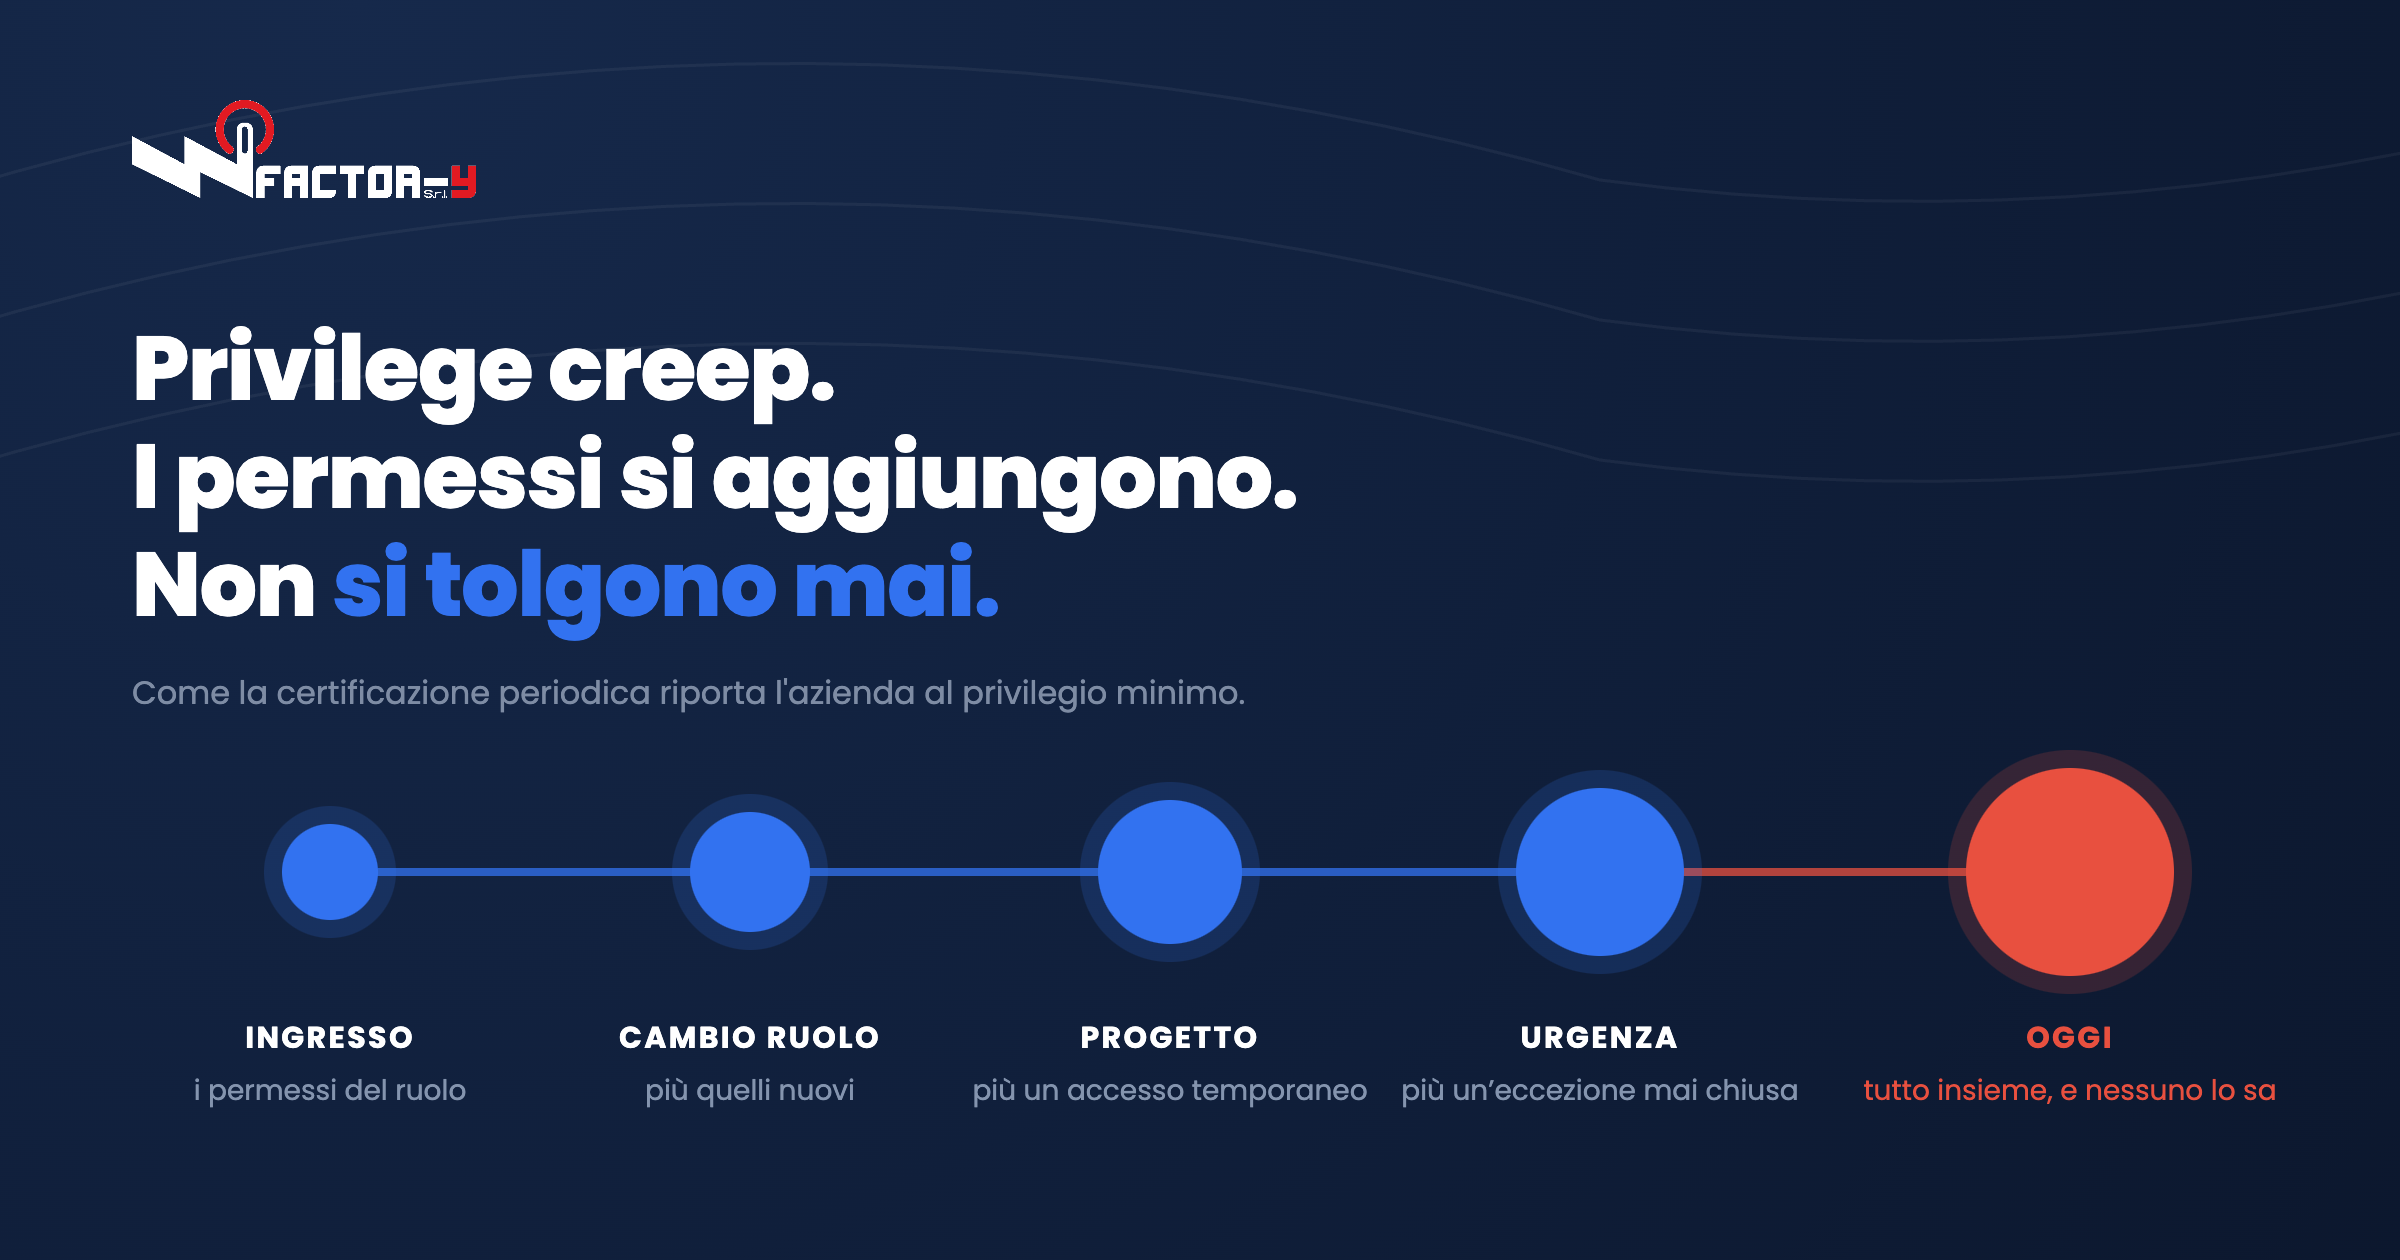
Privilege creep: perché i permessi si accumulano e come riportare l’azienda al privilegio minimo
I permessi si aggiungono e non si tolgono mai. Come nasce il privilege creep e come la certificazione degli accessi riporta l'azienda al privilegio minimo.


