

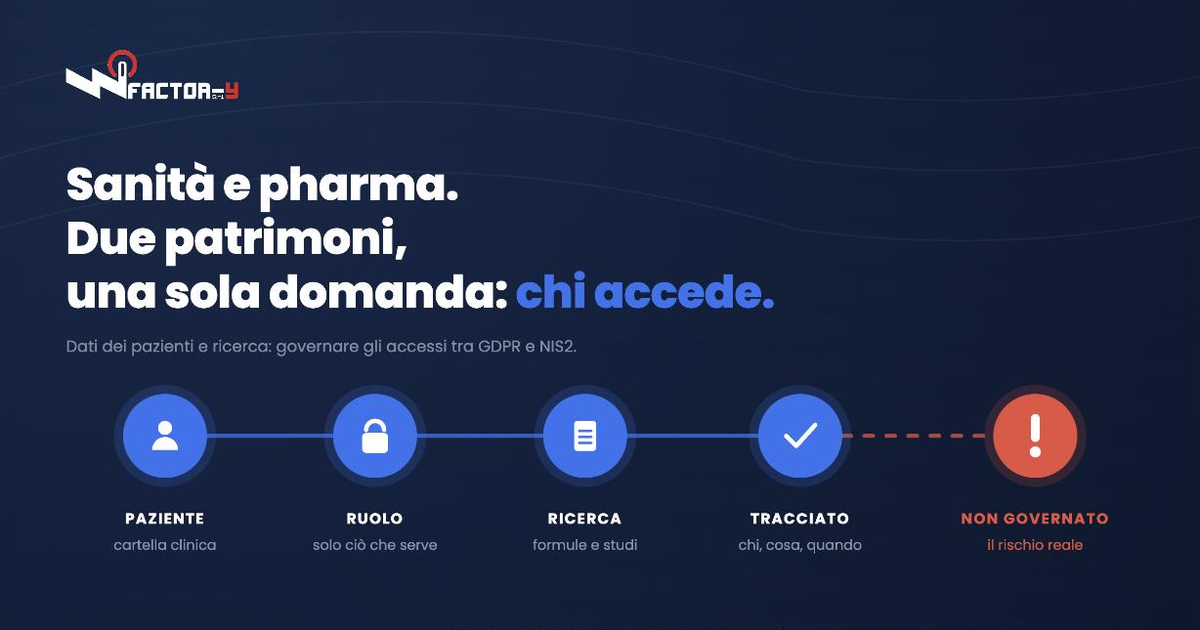
Pochi settori concentrano dati così preziosi, e così diversi tra loro, come quello sanitario e farmaceutico. Da un lato le informazioni cliniche dei pazienti, tra le categorie di dati più protette dal GDPR. Dall’altro il patrimonio della ricerca: formule, protocolli di sperimentazione, risultati di sviluppo che per un’azienda farmaceutica rappresentano anni di investimento e il cuore del proprio vantaggio competitivo. Due patrimoni che richiedono lo stesso fondamento di sicurezza, il controllo rigoroso di chi vi accede, e che nella pratica vengono governati con livelli di attenzione molto diversi.
Il contesto rende il tema urgente. Il settore sanitario è tra quelli con la crescita più marcata degli incidenti gravi, perché una struttura che non può accedere ai propri sistemi non può curare, e questo la rende più propensa a trattare in tempi rapidi. Il pharma è un bersaglio per ragioni diverse: il valore di ciò che custodisce attira attori che non cercano un riscatto ma un vantaggio industriale. In entrambi i casi il punto d’ingresso più frequente non è una vulnerabilità tecnica, ma una credenziale legittima usata da chi non dovrebbe.
I dati clinici: l’equilibrio tra accessibilità e tutela
Un sistema sanitario deve tenere insieme due esigenze in tensione permanente. Medici, infermieri, personale amministrativo, specialisti esterni e consulenti devono poter accedere rapidamente alle informazioni che servono per curare, e un ostacolo di troppo può avere conseguenze sul paziente. Allo stesso tempo, ogni accesso non necessario è una violazione potenziale della riservatezza, e il paziente ha il diritto di sapere chi ha consultato la sua cartella.
La risposta non è restringere l’accesso in modo indiscriminato, ma applicare il privilegio minimo al contesto clinico: ogni figura accede a ciò che il suo ruolo e il suo reparto richiedono, e ogni consultazione è tracciata. Un medico di un reparto non ha motivo di consultare le cartelle di un altro reparto, un amministrativo non ha motivo di vedere il contenuto clinico, un consulente esterno accede ai casi che segue e per il periodo in cui li segue.
Il punto critico, nella pratica, è l’accumulo. Le strutture sanitarie hanno turnover elevato, personale in rotazione tra reparti, specializzandi, convenzionati, sostituzioni. Ogni passaggio aggiunge permessi e quasi nessuno ne toglie. Dopo qualche anno la mappa degli accessi non riflette più chi fa cosa, e in caso di verifica l’organizzazione non è in grado di dimostrare che la consultazione di una cartella era legittima.
La proprietà intellettuale: il patrimonio meno governato
Nel pharma, accanto ai dati personali, c’è il patrimonio della ricerca: formulazioni, risultati di studi preclinici e clinici, dati di processo, documentazione regolatoria in preparazione. Un accesso improprio qui non comporta solo una sanzione, ma la potenziale perdita di un vantaggio costruito in anni e la compromissione di un dossier prima del deposito.
Eppure, in molte organizzazioni, l’accesso ai dati di ricerca e sviluppo è governato con meno rigore di quello alla posta elettronica. Le ragioni sono comprensibili: i team di ricerca lavorano per progetti, con collaborazioni esterne, con università e CRO, e la fluidità degli accessi è vista come una condizione del lavoro scientifico. Il risultato è che cartelle condivise, repository di dati e piattaforme di laboratorio accumulano autorizzazioni che nessuno rivede, e che restano attive quando un ricercatore cambia progetto, lascia l’azienda o passa a un concorrente.
Il tema degli AI agent aggiunge un livello. Gli strumenti di analisi basati su AI che vengono collegati ai dati di ricerca ricevono spesso autorizzazioni ampie, perché è più semplice concedere l’accesso a un intero repository che definire cosa l’agente deve leggere. Il 91% delle aziende usa già AI agent, ma solo il 10% ha una strategia strutturata per gestirli come identità (Okta, AI at Work 2025). In un contesto in cui il valore è nei dati, un agente con accesso non governato è un canale di esfiltrazione che nessuno presidia.
Tre situazioni ricorrenti negli assessment
La prima riguarda gli specialisti e i consulenti esterni. Nelle strutture sanitarie entrano per convenzioni, consulenze, progetti di ricerca, e ricevono accessi al sistema informativo. La convenzione ha una scadenza, l’accesso di solito no. È l’area in cui, facendo un inventario, emerge il numero maggiore di utenze attive senza un rapporto in essere.
La seconda riguarda le utenze condivise nei reparti. Un terminale acceso con un account comune, usato dal turno, risolve un problema pratico e ne crea uno di tracciabilità: la consultazione di una cartella non è attribuibile a nessuno. In sede di verifica, e ancora di più in caso di contestazione da parte di un paziente, è una lacuna che non ha risposta.
La terza riguarda le collaborazioni di ricerca. Università, CRO, partner industriali ricevono accesso a dati e piattaforme per la durata di uno studio. Gli studi durano anni, cambiano i referenti, i gruppi di lavoro si ricompongono, e gli accessi concessi all’inizio restano in piedi fino alla fine, e oltre.
Cosa chiedono GDPR e NIS2
Il GDPR classifica i dati relativi alla salute tra le categorie particolari e richiede misure adeguate al rischio, tra cui la capacità di dimostrare chi ha avuto accesso ai dati e con quale base. Per una struttura sanitaria questo significa, in concreto, poter ricostruire la storia degli accessi a una cartella e poter provare che ciascuno era legittimo.
NIS2 inserisce la sanità tra i settori ad alta criticità e include nel perimetro anche la produzione farmaceutica. Il D.Lgs. 138/2024 chiede misure di sicurezza di base operative con evidenze documentali e, per i soggetti già iscritti in elenco, la data è il 31 ottobre 2026, giorno da cui l’Agenzia per la Cybersicurezza Nazionale può avviare le verifiche ispettive. Il controllo degli accessi è tra le misure richieste, e le evidenze sono le stesse descritte in un articolo precedente: inventario, privilegio minimo, revisioni periodiche, registro delle decisioni, tempi di risposta.
Va aggiunto che il decreto attribuisce agli organi di amministrazione una responsabilità diretta e non delegabile. Per una direzione sanitaria o per il consiglio di un’azienda farmaceutica questo porta il tema fuori dal reparto IT e dentro le decisioni di governo.
Una governance all’altezza della posta in gioco
Okta Identity Governance consente di applicare a entrambi gli ambiti gli stessi principi. Il Lifecycle Management collega le utenze alle fonti autorevoli, il sistema del personale per i dipendenti e il registro delle convenzioni per gli esterni, così che un cambio di reparto ricalcoli i permessi e la fine di un rapporto li revochi lo stesso giorno. L’Entitlement Management lega gli accessi al ruolo e al reparto invece che alla richiesta individuale, e per i dati di ricerca permette di definire con precisione chi può vedere cosa, progetto per progetto.
Le campagne di Access Certification coinvolgono i responsabili di reparto e i responsabili di progetto nella revisione periodica, con il contesto necessario per decidere: l’ultima consultazione, il rapporto in essere, la scadenza della convenzione. Le Access Requests con approvazione e durata governano gli accessi di consulenti, CRO e partner, che scadono da soli alla fine dello studio. L’audit trail nativo produce, in caso di verifica o di contestazione, la ricostruzione completa di chi ha avuto accesso a cosa e quando.
Sul fronte dell’autenticazione, i contesti clinici hanno un vincolo in più: la velocità. Un fattore resistente al phishing basato su standard FIDO2, integrato con il badge o con il dispositivo di reparto, è compatibile con i ritmi di una corsia e chiude la via d’ingresso più usata contro le strutture sanitarie.
Da dove iniziare, in pratica
Il primo passo è l’inventario delle utenze esterne: convenzionati, consulenti, partner di ricerca, fornitori di apparecchiature. Il confronto tra i rapporti attivi e le utenze attive è l’esercizio che restituisce il quadro più utile con il minor sforzo. Il secondo è la ricognizione delle utenze condivise nei reparti, con l’obiettivo di attribuire a ciascuna un responsabile anche quando non è possibile eliminarla nell’immediato.
Il terzo, per il pharma, è la mappa degli accessi ai repository di ricerca: chi può leggere, chi può esportare, quali integrazioni e quali agenti AI sono collegati. Il quarto è la scelta di una cadenza di revisione sostenibile per i sistemi più sensibili e il suo rispetto. Questi quattro passi non risolvono il problema, ma dicono con precisione quanto è grande, ed è l’informazione che serve per decidere le priorità.
Domande frequenti
Il GDPR impone di tracciare chi accede ai dati sanitari
Il GDPR richiede misure tecniche e organizzative adeguate al rischio e la capacità di dimostrare la conformità. Per i dati sanitari, tra le categorie particolari, la tracciabilità degli accessi è considerata una misura adeguata e, in caso di contestazione, è l’unico modo per provare che una consultazione era legittima.
La sanità rientra in NIS2
Sì. La sanità è tra i settori ad alta criticità e la produzione farmaceutica è inclusa nel perimetro. I soggetti già iscritti in elenco devono avere le misure di base operative, con evidenze, entro il 31 ottobre 2026.
Come si gestiscono gli accessi di consulenti e specializzandi
Con utenze nominali, concesse tramite richiesta approvata dal responsabile di reparto e dotate di una scadenza allineata alla convenzione o al periodo di formazione, con rinnovo esplicito se il rapporto prosegue.
Gli account condivisi di reparto sono accettabili
No. Un account usato da più persone non permette di attribuire le consultazioni e rende impossibile rispondere a una contestazione. Dove non è possibile eliminarli subito per vincoli dei sistemi, vanno almeno attribuiti a un responsabile e limitati nei privilegi.
La governance degli accessi protegge davvero la proprietà intellettuale
È la misura di base. Sapere chi può leggere ed esportare i dati di ricerca, rivedere periodicamente quei permessi e chiuderli quando un progetto finisce riduce la superficie attraverso cui un’esfiltrazione può avvenire, e produce la traccia necessaria a ricostruire cosa è successo.
In sintesi
In sanità e nel pharma la governance degli accessi protegge due patrimoni diversi con lo stesso strumento: l’intimità dei pazienti nel momento in cui sono più vulnerabili e il valore di anni di ricerca. In entrambi i casi la domanda a cui bisogna saper rispondere è la stessa, chi ha avuto accesso a cosa e con quale legittimità, e la risposta deve essere disponibile in tempi brevi e in forma verificabile. Per i soggetti NIS2 è anche buona parte delle evidenze che le verifiche richiederanno.
Se operate nel settore sanitario o farmaceutico, in Factor-y, primo partner Okta in Italia, mettiamo a disposizione un assessment di 30 minuti, gratuito, mirato sui vostri dati più sensibili: accessi esterni, utenze condivise e permessi sui repository di ricerca, con le priorità in vista del 31 ottobre.


