

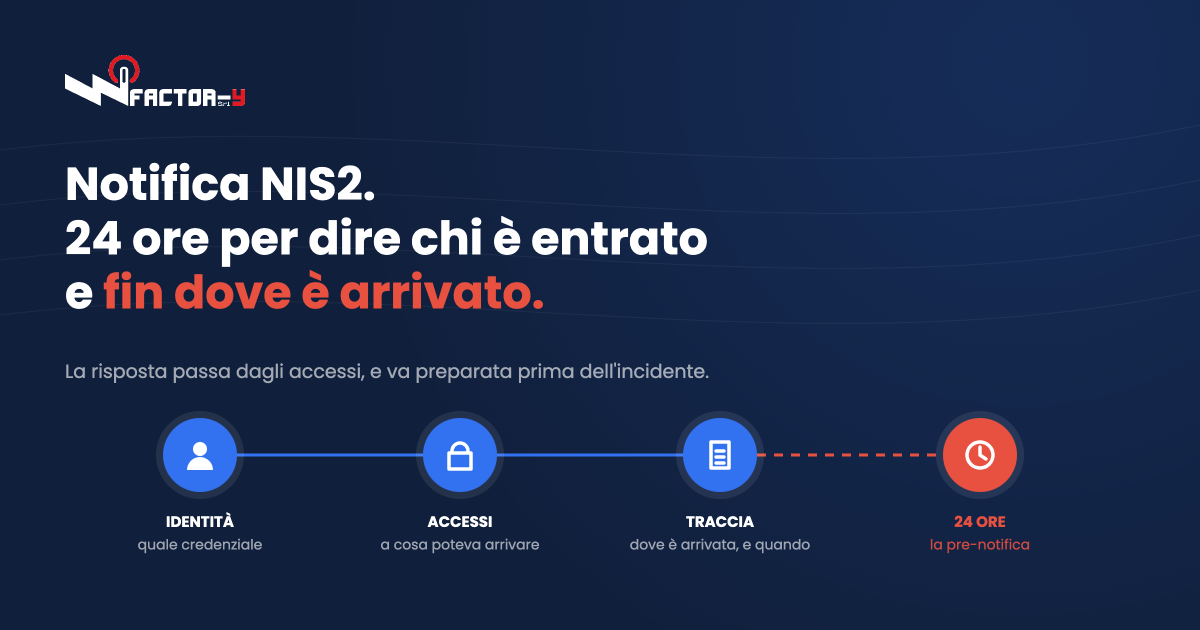
Tra gli obblighi di NIS2 ce n’è uno che non ammette rinvii, perché il tempo lo decide l’incidente e non l’organizzazione. Quando un evento significativo colpisce un soggetto in perimetro, il D.Lgs. 138/2024 chiede una pre-notifica all’Agenzia per la Cybersicurezza Nazionale entro 24 ore da quando se ne è venuti a conoscenza, una notifica più completa entro 72 ore e una relazione finale entro un mese. Sono scadenze che si misurano in ore, e che arrivano nel momento peggiore: mentre il team sta ancora cercando di capire cosa è successo.
Molte organizzazioni hanno letto questi obblighi come una questione di modulistica: sapere a chi scrivere, con quale formato, attraverso quale portale. È la parte facile. La parte difficile è avere, in 24 ore, qualcosa di sensato da scrivere. E ciò che l’Agenzia vuole sapere, prima di ogni altra cosa, riguarda gli accessi: come è entrato l’attaccante, con quale identità, su quali sistemi è arrivato, quando è stato fermato.
Cosa chiedono le 24 e le 72 ore, in concreto
La pre-notifica delle 24 ore serve a dare l’allarme: che un incidente significativo è in corso, se c’è il sospetto di un’azione illecita e se può avere impatto oltre i confini nazionali. La notifica delle 72 ore aggiorna il quadro con una prima valutazione della gravità, dell’impatto e, dove possibile, degli indicatori di compromissione. La relazione finale, entro un mese, descrive la causa, le misure adottate e l’impatto complessivo.
Letti in sequenza, i tre passaggi raccontano la stessa storia con dettaglio crescente, e la storia parte quasi sempre da un’identità. Il furto di credenziali resta la modalità di ingresso più sfruttata, e una volta dentro l’attaccante si muove come un utente autorizzato. Ricostruire l’incidente significa ricostruire la vita di quella credenziale: quando è stata usata, da dove, verso cosa, e con quali privilegi. Se quelle informazioni sono sparse su sistemi diversi, con formati diversi e senza un punto di correlazione, le 24 ore non bastano nemmeno a raccoglierle.
Le cinque domande a cui bisogna saper rispondere in ore
Ridotto all’essenziale, ciò che serve nelle prime ore di un incidente, e che la notifica richiede, si riassume in cinque domande.
- Quale identità è stata compromessa, e se era umana, di servizio o di un fornitore.
- A cosa aveva accesso quell’identità al momento dell’incidente, con quali privilegi e da quando.
- Quali sistemi ha effettivamente raggiunto, e in quale sequenza.
- Quando e come l’accesso è stato revocato, e se la revoca ha coperto tutti i sistemi collegati.
- Quali altre identità condividono lo stesso profilo di rischio, e vanno quindi verificate subito.
Le prime tre domande riguardano la ricostruzione, la quarta il contenimento, la quinta la prevenzione della recidiva. Nessuna delle cinque ha risposta se l’organizzazione non dispone di un inventario aggiornato delle identità, di un registro delle assegnazioni e delle revoche, e di una traccia centralizzata degli accessi. Sono le stesse evidenze che un audit chiede con calma: l’incidente le chiede di corsa.
Perché la risposta passa dagli accessi
C’è una ragione strutturale per cui la gestione dell’incidente e la governance dell’identità coincidono. Un attacco basato sull’identità non lascia un exploit da analizzare: lascia una sessione legittima che ha fatto cose insolite. L’unico modo per capire cosa è successo è confrontare ciò che quella sessione ha fatto con ciò che quell’identità aveva il diritto di fare. Senza una base di riferimento, senza sapere quali erano i privilegi previsti dal ruolo, non si distingue l’uso dall’abuso.
Il contenimento segue la stessa logica. Revocare un accesso compromesso è la prima misura, e la sua efficacia dipende dalla velocità e dalla copertura: una revoca eseguita in minuti su tutti i sistemi collegati ferma l’attaccante; una revoca che richiede ticket separati su sistemi diversi gli lascia il tempo di spostarsi. Quando la revoca è un’attività manuale, il tempo tra decisione ed esecuzione è il tempo che l’attaccante usa.
C’è anche un effetto meno evidente. La qualità della notifica condiziona il dialogo con l’autorità nelle settimane successive: una pre-notifica precisa, seguita da una notifica coerente e da una relazione finale che conferma il quadro iniziale, comunica un’organizzazione che ha il controllo. Una sequenza di correzioni, con il perimetro dell’incidente che si allarga a ogni aggiornamento, comunica l’opposto, e tende ad attirare verifiche più approfondite proprio su quegli accessi che non si erano saputi descrivere. Per i soggetti già iscritti in elenco, ora che la fase dei controlli è iniziata, è un aspetto che pesa.
Le tre lacune che emergono quasi sempre
La prima è l’assenza di un responsabile per ciascun accesso critico. Nelle prime ore di un incidente, sapere chi risponde di un’utenza, chi l’ha richiesta e chi l’ha approvata, è ciò che permette di decidere in fretta se revocarla e chi avvisare. Senza un titolare, ogni decisione richiede una riunione.
La seconda sono le utenze condivise e di servizio. Un account usato da più persone, o un’integrazione con credenziali permanenti create anni fa, non è attribuibile a nessuno: in sede di notifica, dire che l’accesso compromesso era condiviso equivale a dire che non si sa chi lo ha usato. È una delle lacune che pesano di più nella valutazione dell’autorità.
La terza è la frammentazione delle tracce. Identità, applicazioni, accessi remoti e sistemi di ticketing registrano ciascuno la propria parte, con orologi e formati diversi. Ricostruire la sequenza richiede una correlazione manuale che, sotto pressione, produce un risultato parziale. E un quadro parziale a 72 ore si traduce in una relazione finale fragile.
Come si prepara la risposta prima dell’incidente
La preparazione alla notifica non è un piano da scrivere, è uno stato da mantenere. Con Okta Identity Governance l’inventario delle identità e dei loro accessi è un dato vivo, non un’esportazione: ogni utenza ha un titolare, ogni assegnazione una data e un approvatore, ogni revoca una traccia. Le campagne di Access Certification mantengono allineati i privilegi effettivi a quelli previsti dal ruolo, e sono la base di riferimento che permette di distinguere l’uso dall’abuso.
Il Lifecycle Management collega le utenze alle fonti autorevoli, così che la revoca di un accesso, per cessazione o per incidente, si propaghi a tutti i sistemi collegati nello stesso momento. L’audit trail nativo del Workforce Identity Cloud registra autenticazioni, contesto e policy applicate, ed è ciò che consente di ricostruire in ore, e non in giorni, la sequenza che la notifica richiede. Per gli accessi di fornitori e integrazioni, le Access Requests con scadenza riducono il numero di identità da verificare quando l’incidente arriva.
Da dove iniziare, in pratica
Il primo passo è una simulazione: scegliere un’utenza, immaginarla compromessa e misurare quanto tempo serve oggi per rispondere alle cinque domande. È un esercizio di poche ore che dice con precisione dove sta la lacuna. Il secondo è l’assegnazione di un titolare a ogni accesso ai sistemi critici, perché nelle prime ore è la decisione più preziosa.
Il terzo è la prova di revoca: verificare quanto tempo serve per chiudere un accesso su tutti i sistemi, e se qualcuno dei sistemi resta fuori. Il quarto è la ricognizione delle utenze condivise e di servizio, con l’obiettivo di attribuirle o chiuderle. Questi quattro passi non completano la preparazione, ma trasformano la notifica da un’emergenza in un processo.
Domande frequenti
Quali sono i tempi di notifica previsti da NIS2 in Italia
Pre-notifica entro 24 ore dalla conoscenza dell’incidente significativo, notifica entro 72 ore con una prima valutazione, relazione finale entro un mese. I termini sono fissati dal D.Lgs. 138/2024 e dalle determinazioni dell’Agenzia per la Cybersicurezza Nazionale.
Cosa si intende per incidente significativo
Un incidente che ha causato o può causare una grave perturbazione operativa dei servizi o perdite finanziarie per il soggetto, oppure che ha avuto o può avere ripercussioni su altre persone fisiche o giuridiche causando danni rilevanti. La valutazione spetta al soggetto, con i criteri definiti dall’Agenzia.
Perché la governance degli accessi è decisiva nelle prime 24 ore
Perché la maggior parte degli incidenti parte da una credenziale e si sviluppa come una sessione legittima. Sapere cosa quell’identità poteva fare, cosa ha fatto e come revocarla subito è ciò che permette di contenere e di descrivere l’incidente nei tempi richiesti.
Le utenze condivise sono un problema in sede di notifica
Sì. Un accesso compromesso che era condiviso tra più persone non è attribuibile, e questo indebolisce sia la ricostruzione sia la credibilità della notifica. Dove non si possono eliminare, vanno almeno attribuite a un responsabile e limitate nei privilegi.
Come si misura la preparazione alla notifica
Con una simulazione: un’utenza ipoteticamente compromessa e il tempo necessario a rispondere a chi era, a cosa accedeva, dove è arrivata, quando è stata revocata e quali altre identità vanno verificate. Se la risposta richiede giorni, la preparazione non è sufficiente.
In sintesi
La notifica degli incidenti è l’obbligo NIS2 che mette alla prova tutto il resto, perché in 24 ore chiede di dimostrare ciò che la governance degli accessi avrebbe dovuto rendere disponibile da sempre: chi è entrato, con quale identità, fino a dove, e quando è stato fermato. Un’organizzazione che mantiene un inventario vivo delle identità, un titolare per ogni accesso critico e una revoca che si propaga ovunque in minuti non prepara la notifica quando l’incidente arriva. La trova pronta.
Per misurare quanto siete pronti alla notifica, in Factor-y, primo partner Okta in Italia, mettiamo a disposizione un assessment di 30 minuti, gratuito: una simulazione sulle cinque domande, con i tempi reali di risposta e le priorità per ridurli.


