

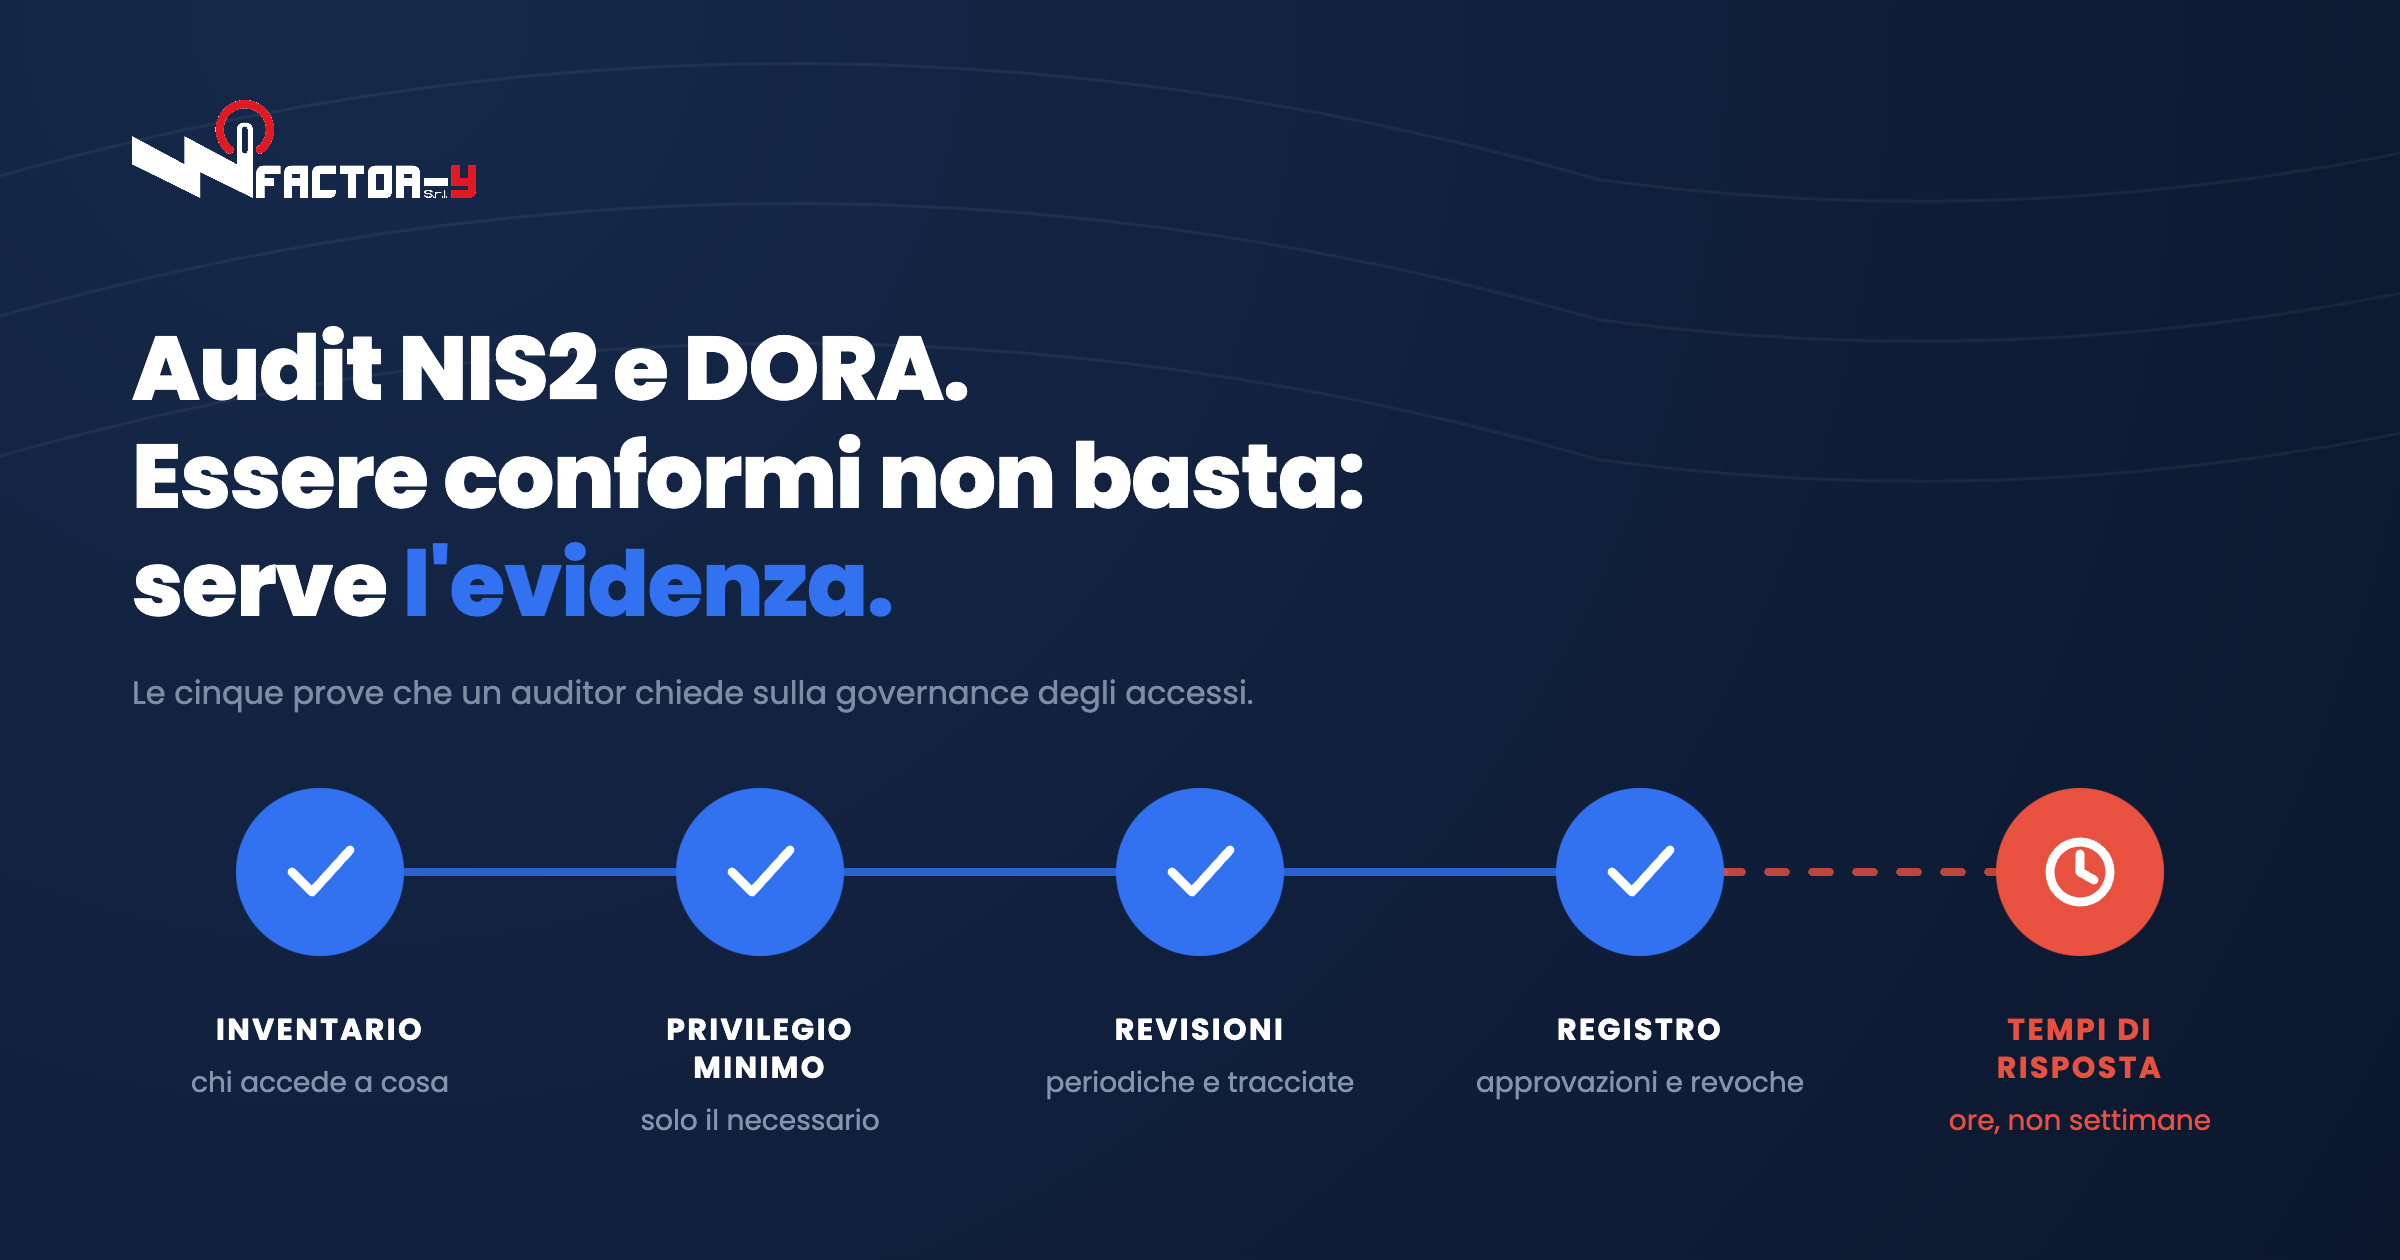
Audit NIS2 e DORA: come trasformare la governance degli accessi in evidenza
In un audit NIS2 o DORA non basta avere il controllo degli accessi: bisogna dimostrarlo. Le cinque evidenze da preparare e come la certificazione degli accessi le rende disponibili.
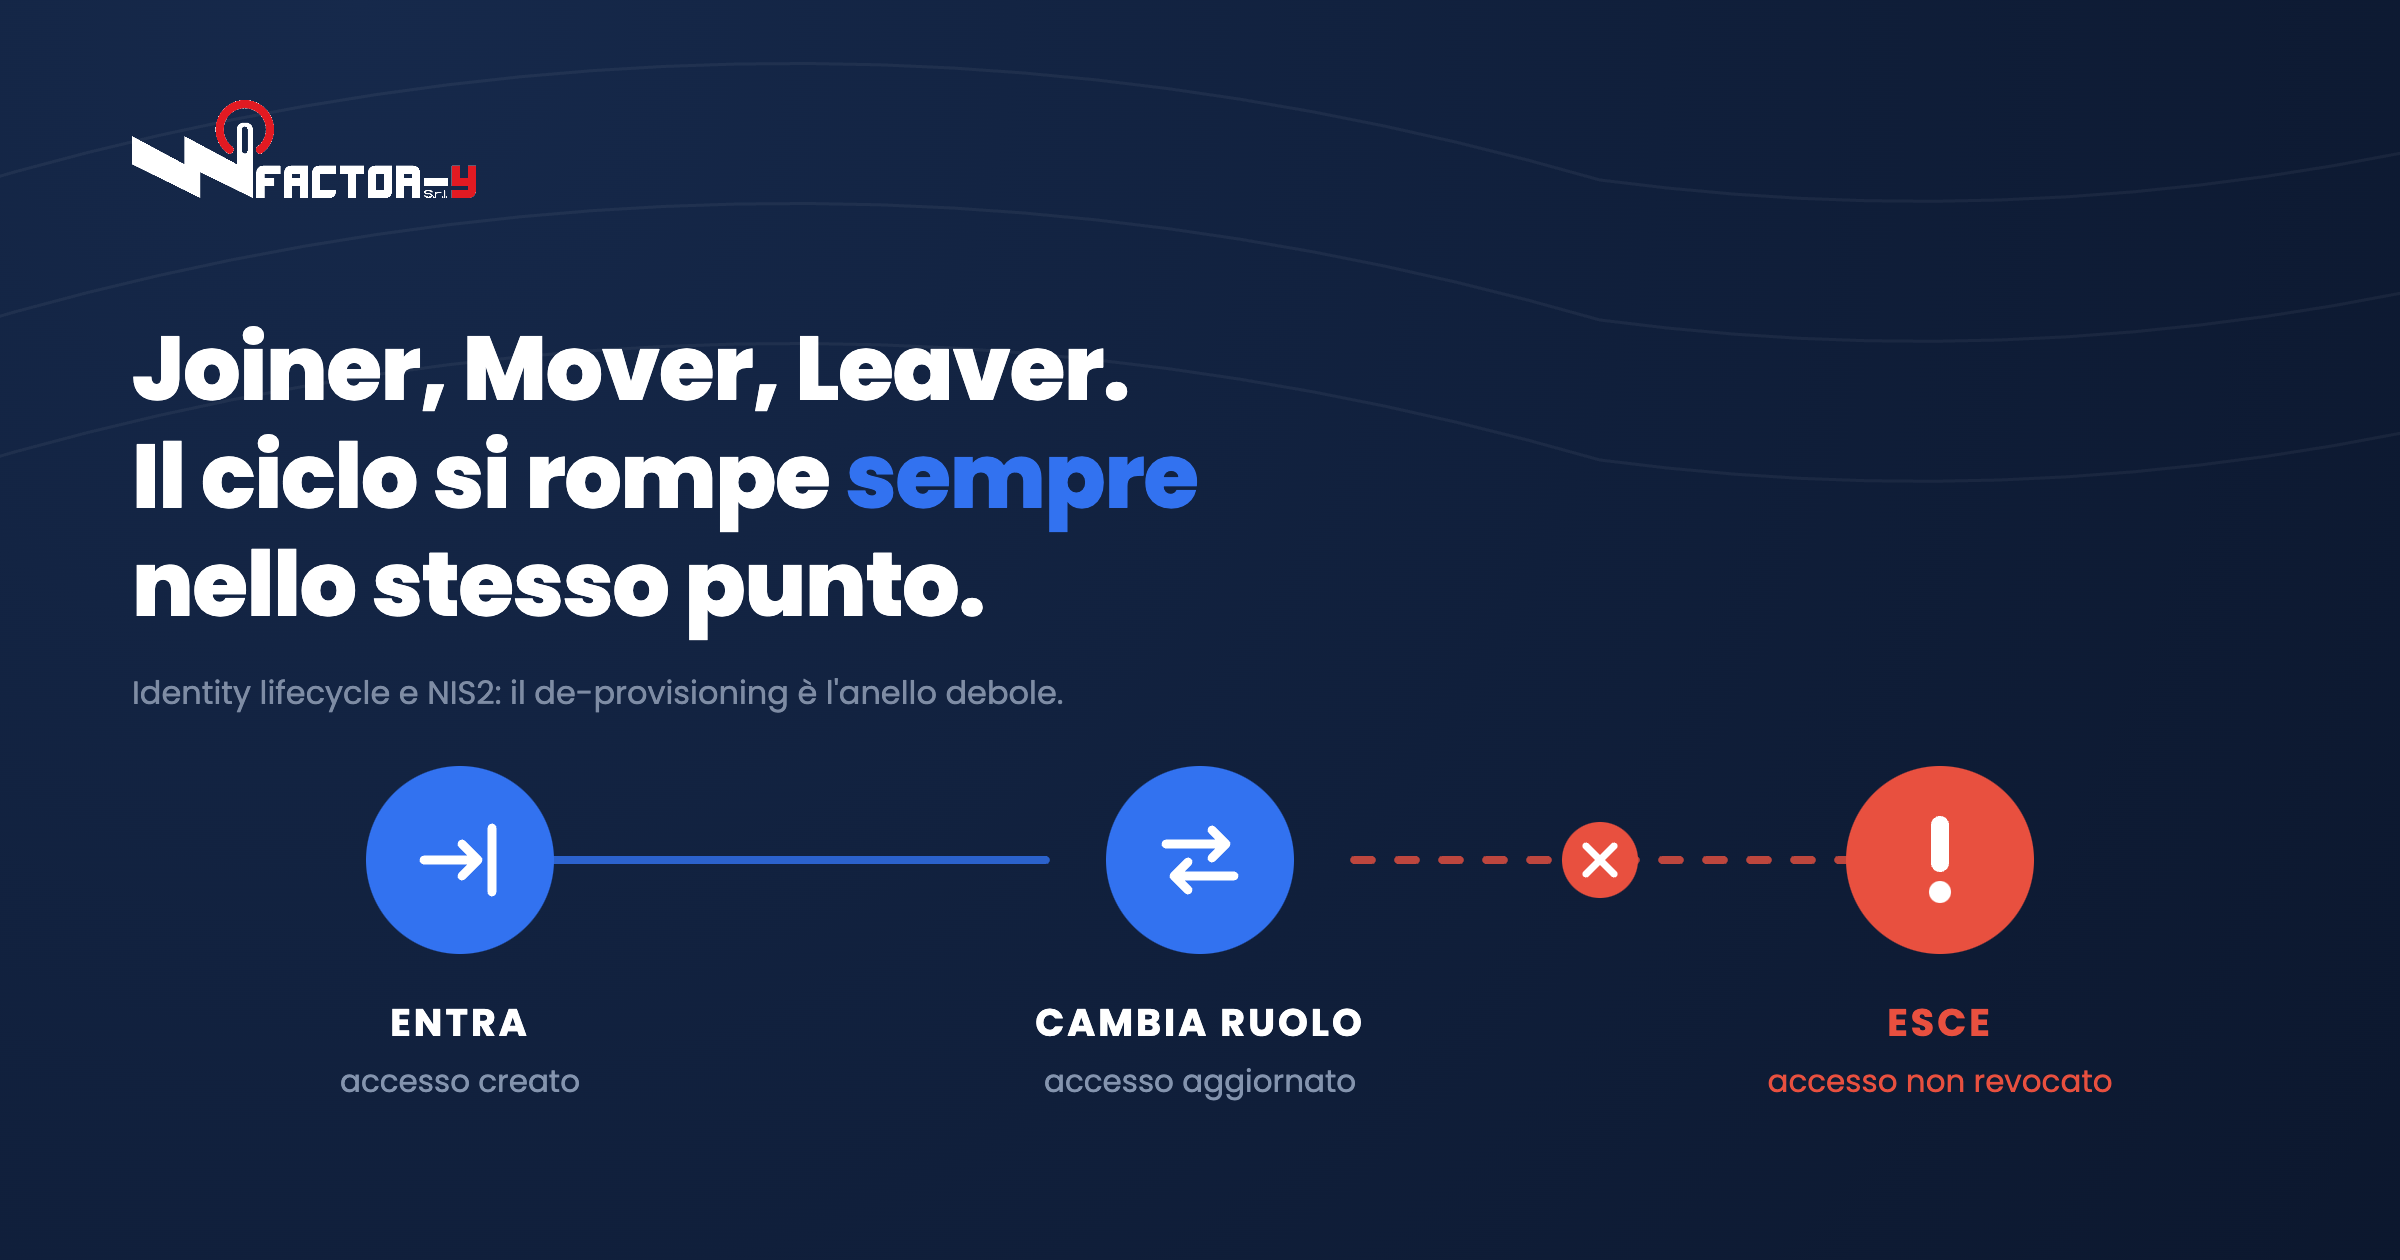
Joiner-Mover-Leaver: come automatizzare il ciclo di vita degli accessi (e perché il de-provisioning è il punto debole)
Account orfani, ex dipendenti con accessi attivi, AI agent mai disattivati. Come automatizzare il ciclo di vita delle identità e arrivare pronti alle verifiche NIS2 del 31 ottobre 2026.

AI Act: la scadenza è slittata, il rischio no. Perché la governance degli accessi AI è già un tema da CdA
Per quasi due anni il 2 agosto 2026 è stato la data. Il giorno in cui gli obblighi dell’AI Act per i sistemi ad alto rischio...

Shadow AI: le quattro domande a cui nessuna azienda sa (ancora) rispondere
Shadow AI e AI agent senza governo: quattro domande rivelano se la vostra azienda controlla davvero le identità. E come Okta for AI aiuta a rispondere.

NIS2 e DORA: cosa sono e come può l’Identità aiutare la compliance?
Alla fine del 2022, il Parlamento Europeo ha approvato due nuove legislazioni: la seconda versione della Direttiva sui Sistemi di ...

La Direttiva NIS 2: Una guida essenziale per le aziende in un mondo digitalizzato
Nel contesto di una realtà sempre più interconnessa e dipendente dalle tecnologie digitali, la sicurezza delle informazioni assume...

Le 3 azioni più importanti per i “tecnologi” per massimizzare il valore dell’assicurazione di cybersecurity della vostra azienda
In un recente webinar organizzato da Dimitrios Katsos per Okta, dedicato alla condivisione di conoscenze, un’assemblea selez...

Eccellenza in Sicurezza: Factor-y si Afferma al Livello Apex con Okta
In un significativo progresso nel settore tecnologico, Factor-y è lieta di annunciare il raggiungimento del prestigioso livello Ap...


