

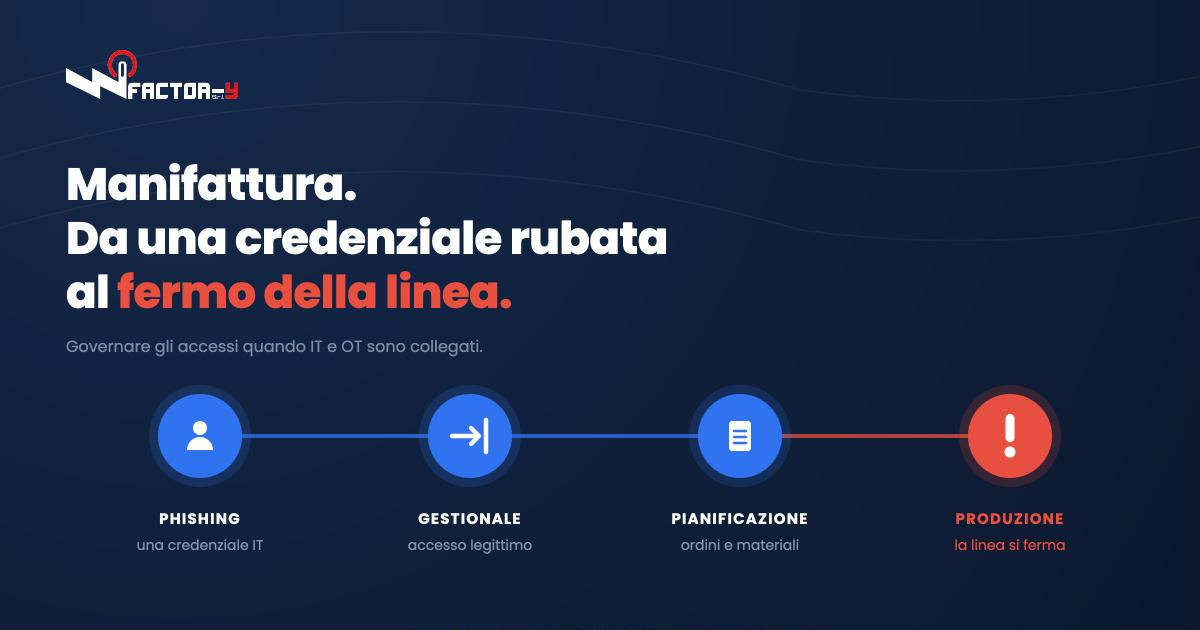
Negli ultimi anni il manifatturiero è passato da bersaglio occasionale a obiettivo prioritario. I rilevamenti sugli incidenti gravi indicano per il comparto una crescita a doppia cifra, e l’Italia, per il peso della sua industria e per la frammentazione della filiera, è tra i paesi più esposti. È un cambio di scenario che molte aziende del settore non hanno ancora interiorizzato, perché contrasta con una convinzione radicata: che il bersaglio interessante sia altrove, nelle banche o nelle grandi piattaforme digitali.
La ragione del cambiamento è semplice quanto scomoda. Per un attaccante una fabbrica ferma è una leva di pressione molto efficace: il danno cresce di ora in ora, è misurabile da chi subisce e da chi attacca, e la finestra per trattare è strettissima. E il modo più frequente per arrivarci non è un attacco sofisticato ai macchinari, ma il furto di una credenziale sul lato informatico.
Perché l’identità è il punto d’ingresso
Il furto di credenziali resta la porta d’ingresso più sfruttata, e le campagne di phishing sono diventate molto più efficaci da quando l’AI generativa produce messaggi credibili, scritti in italiano corretto e costruiti sul contesto reale dell’azienda. Un’email che cita il nome giusto di un fornitore e un ordine plausibile ha un tasso di successo che le campagne generiche di qualche anno fa non avevano.
Una volta dentro, l’attaccante non deve forzare nulla. Si muove come un utente autorizzato, e questo è il motivo per cui gli attacchi basati sull’identità sono più difficili da rilevare di quelli che sfruttano una vulnerabilità tecnica: non c’è un exploit da intercettare, c’è una sessione legittima che fa cose insolite. La velocità con cui viene individuata dipende quasi interamente da quanto è ampio il perimetro che quella credenziale apre.
La convergenza IT e OT cambia la natura del rischio
Per decenni i sistemi di produzione sono stati isolati da quelli gestionali. Oggi sono connessi, e per buone ragioni: dati di produzione che alimentano la pianificazione, manutenzione predittiva, diagnostica da remoto, tracciabilità di filiera. Il beneficio industriale è reale e nessuno intende tornare indietro.
Il rovescio della medaglia è che due mondi con culture di sicurezza molto diverse si sono uniti senza che nessuno abbia armonizzato le regole d’accesso. L’IT lavora con cicli di aggiornamento brevi, autenticazione centralizzata e utenze nominali. L’OT lavora con sistemi che restano in servizio quindici anni, in cui l’aggiornamento richiede una finestra di fermo e in cui le utenze condivise sono ancora una pratica diffusa, spesso perché il vincolo è del fornitore del macchinario.
È nello spazio grigio tra i due mondi che si concentrano i rischi più seri. Una credenziale compromessa sul lato gestionale, in assenza di segmentazione e di controlli sui privilegi, può avvicinarsi progressivamente ai sistemi che governano la linea. Non serve che arrivi al PLC: basta che raggiunga il sistema che ne pianifica il lavoro perché il fermo si verifichi comunque.
Tre punti deboli ricorrenti nelle aziende industriali
Il primo sono gli accessi dei manutentori esterni. In una fabbrica i fornitori che intervengono sui macchinari sono molti e cambiano nel tempo. Ricevono accessi remoti per la durata di un contratto, ma il contratto ha una data di scadenza formale e una data reale, e le utenze quasi mai vengono chiuse alla prima. È l’area in cui, facendo un inventario serio, emerge il maggior numero di sorprese.
Il secondo sono le utenze condivise e le credenziali di servizio. Un account usato da tutto il turno, la cui password è scritta accanto al terminale, non è attribuibile a nessuno: in caso di incidente rende impossibile ricostruire chi ha fatto cosa, e in sede di verifica è una lacuna evidente. Lo stesso vale per le credenziali applicative permanenti, create per un’integrazione e mai più toccate.
Il terzo è la stagionalità del personale. Molte realtà industriali lavorano con contratti stagionali, somministrazione e turnisti che entrano ed escono con frequenza elevata. Se il processo di uscita non è collegato alle fonti autorevoli del personale, ogni ciclo lascia dietro di sé un residuo di account attivi che non dovrebbero esserlo.
Cosa chiede NIS2 alle aziende manifatturiere
Molte imprese della manifattura rientrano nel perimetro NIS2 come soggetti importanti, e diverse altre ci entrano indirettamente come fornitori di soggetti essenziali. Il D.Lgs. 138/2024 chiede misure di sicurezza di base operative con evidenze documentali, e il controllo degli accessi è tra queste.
Sulla scadenza vale una precisazione che spesso sfugge. Il 31 ottobre 2026 non è il giorno in cui si diventa conformi: è il giorno da cui l’Agenzia per la Cybersicurezza Nazionale può avviare le verifiche ispettive. Per i soggetti già iscritti in elenco le misure devono essere operative entro quella data; chi viene iscritto nel corso del 2026 ha un termine posticipato. Il decreto attribuisce inoltre agli organi di amministrazione una responsabilità diretta e non delegabile sulle misure di gestione del rischio, il che porta il tema fuori dal reparto IT.
Per un’azienda industriale la conseguenza pratica è che la sicurezza degli accessi diventa anche un requisito di filiera. I committenti più grandi, già in perimetro, trasferiscono le richieste ai fornitori attraverso i contratti e i questionari di qualifica. Non essere in grado di rispondere è, sempre più spesso, un problema commerciale prima che normativo.
L’identità come prima linea di difesa industriale
Proteggere un’azienda manifatturiera oggi significa, prima di tutto, governare le identità. Tre principi contano più di ogni altro.
- Autenticazione resistente al phishing su tutti gli accessi, con priorità assoluta a quelli remoti e a quelli dei fornitori. I fattori basati su standard FIDO2 non sono intercettabili con le tecniche di proxy che oggi aggirano l’MFA tradizionale.
- Privilegio minimo applicato in modo dimostrabile, così che una credenziale compromessa apra poche porte e non un corridoio verso la produzione.
- Accessi tracciati e rivisti periodicamente, per sapere in ogni momento chi può fare cosa e poterlo provare a un auditor o a un cliente.
Con Okta questi principi trovano attuazione su un perimetro unico: autenticazione moderna e resistente al phishing nel Workforce Identity Cloud, gestione del ciclo di vita e dei privilegi con Okta Identity Governance. Il provisioning e il de-provisioning automatici collegati alle fonti autorevoli del personale chiudono il problema degli account residui a ogni uscita, comprese quelle stagionali. Le Access Requests con approvazione e scadenza governano gli accessi dei manutentori esterni, che scadono da soli invece di sopravvivere al contratto.
Da dove iniziare, in pratica
Il primo passo è un inventario degli accessi remoti: quali fornitori entrano, su quali sistemi, con quali credenziali e attraverso quale canale. È l’esercizio che restituisce il quadro più utile con il minor sforzo, perché è anche l’area con il rischio più alto.
Il secondo è la ricognizione delle utenze condivise e di servizio sui sistemi di fabbrica, con l’obiettivo di attribuire un responsabile a ciascuna, anche quando non è possibile eliminarla nell’immediato per vincoli del fornitore del macchinario. Il terzo è la verifica delle uscite degli ultimi dodici mesi, confrontando le cessazioni registrate dal personale con gli account ancora attivi.
Il quarto è la definizione di una separazione chiara dei privilegi tra ambito gestionale e ambito produttivo, in modo che un accesso ottenuto sul primo non costituisca automaticamente un avvicinamento al secondo. Questi quattro passi non risolvono il problema, ma dicono con precisione quanto è grande, ed è l’informazione che serve per decidere le priorità.
Domande frequenti
Perché il manifatturiero è diventato un bersaglio così frequente
Perché il fermo produttivo genera un danno immediato e quantificabile, il che rende la vittima più propensa a trattare in tempi brevi. La disponibilità della produzione è, per un’azienda industriale, il bene più sensibile.
Qual è la differenza tra sicurezza IT e sicurezza OT
La sicurezza IT protegge in primo luogo i dati e privilegia riservatezza e integrità. La sicurezza OT protegge processi fisici e privilegia disponibilità e continuità, con vincoli di aggiornamento molto più stringenti perché un fermo per patch ha un costo diretto.
Un attacco informatico può davvero fermare una linea di produzione
Sì, e non è necessario che raggiunga i controllori di macchina. È sufficiente che comprometta i sistemi che pianificano la produzione, gestiscono i materiali o autorizzano le spedizioni perché la linea si fermi comunque.
Il manifatturiero rientra in NIS2
Diverse attività manifatturiere rientrano nel perimetro come soggetti importanti, in base al settore e alla dimensione. Molte altre aziende ne sono toccate indirettamente, come fornitori di soggetti essenziali, attraverso i requisiti trasferiti nei contratti.
Come si gestiscono gli accessi dei manutentori esterni
Con accessi nominali, non condivisi, concessi tramite richiesta approvata e dotati di una scadenza automatica allineata alla durata dell’intervento o del contratto, con registrazione delle sessioni dove il contesto lo richiede.
In sintesi
Nel manifatturiero la distanza tra una credenziale rubata e un fermo produttivo si è accorciata, perché IT e OT sono ormai collegati e le regole d’accesso dei due mondi non sono state armonizzate. Governare le identità in modo unitario, con autenticazione resistente al phishing, privilegio minimo e accessi tracciati, è la misura che riduce di più il rischio a parità di investimento. E per le aziende in perimetro NIS2 produce, come effetto collaterale, buona parte delle evidenze richieste.
Se gestite la sicurezza in un’azienda industriale, in Factor-y, primo partner Okta in Italia, mettiamo a disposizione un assessment di 30 minuti, gratuito, mirato sul vostro contesto IT e OT: accessi remoti dei fornitori, utenze condivise e priorità in vista del 31 ottobre 2026.


